重要なお知らせ
プライバシーポリシー(SOGI情報取扱い明記版)

/1

- ダウンロード数
- 0
- レビュー
-
 - 件
- ありがとう
- 753
近年、企業や事業者にとって、お客様や従業員のプライバシーをどう守るかがますます重要になっています。 特に性的指向や性自認(SOGI)に関する情報は、本人の同意なく他者に漏らしてしまう「アウティング」が社会問題となっており、適切な取扱いルールを社内で明確にしておく必要があります。 この書式は、通常のプライバシーポリシーに加えて、SOGI情報の収集・利用・管理について具体的なルールを盛り込んだひな型です。 SOGI情報を要配慮個人情報に準じた機微情報として位置づけ、原則として収集しないこと、万が一知り得た場合でも本人の同意なく第三者に開示しないこと、アウティングを禁止することなどを明文化しています。 ウェブサイトやアプリでサービスを提供する事業者、従業員を雇用する会社、顧客情報を取り扱う店舗など、個人情報を扱うあらゆる場面でお使いいただけます。 LGBTQフレンドリーな企業姿勢を打ち出したい場合や、ダイバーシティ推進の一環としてプライバシー保護体制を整備したい場合にも最適です。 内容は全15条と附則で構成されており、個人情報の定義から収集・利用目的、第三者提供の制限、安全管理措置、漏えい時の対応、問い合わせ窓口まで網羅しています。 SOGI情報については、収集時の厳格な同意取得、利用制限、同意撤回の権利、アウティング禁止などを独立した条文で規定しているため、社内での運用ルールが明確になります。 Word形式でご提供しますので、会社名や連絡先、制定日などを自由に編集してそのままお使いいただけます。 【2】条文タイトル 第1条(定義) 第2条(収集する個人情報の種類) 第3条(SOGI情報の取扱いに関する基本方針) 第4条(SOGI情報の収集) 第5条(個人情報の利用目的) 第6条(SOGI情報の利用制限) 第7条(第三者提供の制限) 第8条(安全管理措置) 第9条(委託先の監督) 第10条(開示等の請求) 第11条(同意の撤回) 第12条(アウティングの禁止) 第13条(漏えい等発生時の対応) 第14条(ポリシーの変更) 第15条(お問い合わせ窓口) 附則

レビューを投稿


有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です

有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です
プラン変更の確認
おすすめ書式テンプレート
個人情報保護方針サンプル

個人情報保護方針サンプル
個人情報保護方針サンプルとは、企業が個人情報を収集・利用・提供するにあたって、自社で定めた規定に従い適切に取り扱うことを定めた書類
- 件
(規程雛形)コンプライアンス管理規程
(規程雛形)コンプライアンス管理規程
コンプライアンス管理規程の雛形・サンプルです。社内規程を作成するときに参考にしてください。
コンプライアンス規程
コンプライアンス規程
顧客や取引先など、ステークホルダーとの関係性の観点から、コンプライアンスに関する社内規程を制定しておくことは会社の信頼性確保のために必須となっています。 本書式は、法令違反のおそれのある行為に関して法務部門がいかに役割を果たすか、法令違反に関する行為に関する通報に対して監査部門がいかに役割を果たすかについても言及しております。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(経営方針) 第3条(社員の義務) 第4条(社員の禁止事項) 第5条(違法行為の拒否) 第6条(社員の心構え) 第7条(法務相談) 第8条(実行の保留・中止) 第9条(研修会) 第10条(通報の義務) 第11条(事実関係の調査) 第12条(社長への報告) 第13条(中止命令) 第14条(懲戒処分)
- 件
コンプライアンス委員会規程
コンプライアンス委員会規程
コンプライアンス委員会とは、企業が自社のコンプライアンスを補完するために設置する機関で、企業内のコンプライアンスの統括する部署横断的な組織です。 そして同委員会の役割は、コンプライアンス体制を構築し、それを維持・管理することです。 本書式は、同委員会の設置に関する「コンプライアンス委員会規程」の雛型です。適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(総則) 第2条(目的) 第3条(任務) 第4条(社員の協力義務) 第5条(構成人数) 第6条(任命要件) 第7条(任期) 第8条(責務) 第9条(委員長等) 第10条(開催) 第11条(事務局) 第12条(コンプライアンス意識の啓発) 第13条(コンプライアンス教育) 第14条(通報の受付) 第15条(事実関係の調査) 第16条(中止命令) 第17条(原因の究明) 第18条(再発防止策の提言) 第19条(任務の停止)
- 件
(第三者による)不正調査委員会規程
(第三者による)不正調査委員会規程
会社において不正疑惑が生じたときの不正調査の手続を定めた「(第三者による)不正調査委員会規程」の雛型です。 必要に応じて第三者調査委員会を設立する等の措置を定めている点に特色があります。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(第三者調査委員会の設置) 第3条(委員会の設置基準) 第4条(委員会の構成) 第5条(委員会の業務) 第6条(委員会の開催) 第7条(調査の方法) 第8条(調査への協力) 第9条(自宅待機等の命令) 第10条(報告書の提出) 第11条(懲戒処分等) 第12条(委員会への報告) 第13条(事務の所管)
- 件
機密管理規程
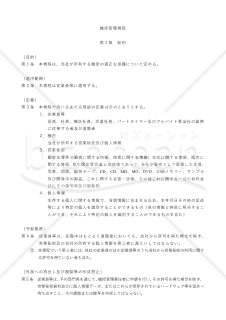
機密管理規程
「機密管理規程」とは、企業や組織が機密情報の管理と保護を図るために制定する内部規程のことを指します。これは、ビジネス上の重要な情報、特許や商標などの知的財産、個人情報など、不適切な公開や漏洩が組織に損害を与える可能性のある情報を保護するためのものです。 〔条文タイトル〕 第1章 総則 第1条 (目的) 第2条 (適用範囲) 第3条 (定義) 第4条 (守秘義務) 第5条 (外部への持出し及び複製等の作成禁止) 第6条 (退職時の返還義務) 第2章 取得・利用の原則 第7条 (利用の原則) 第8条 (利用手続) 第9条 (営業上の情報の収集) 第10条 (個人情報の収集、取得及び利用) 第3章 管理体制 第11条 (保管方法) 第12条 (保存期間) 第13条 (廃棄) 第14条 (個人情報の提供、移送、開示、訂正及び削除) 第4章 機密管理責任者及び個人情報保護管理者 第15条 (機密管理責任者等の選任) 第16条 (機密管理責任者等の職務権限) 第5章 その他 第17条 (誓約書) 第18条 (罰則)
- 件
大カテゴリー
総務・社内業務カテゴリーから探す
社内行事・福利厚生 総務規程・社内ルール 社内申請・稟議・会議 報告書・日報 始末書・顛末書 台帳・名簿・管理表 業務マニュアル・引継ぎ 社内通知・連絡 事故・トラブル・危機管理
カテゴリーから探す
企画・マーケティング 人事・労務 営業・販売 AIプロンプト 業務管理・IT キャリア・生活文書 経営・事業運営 社外文書・ビジネス文例 総務・社内業務 画像・イラスト・図形素材 法務・契約 経理・会計・税務 はがき・カード
ファイル形式から探す
PDF Word Excel PowerPoint WMF テキスト 画像 Google ドキュメント Google スプレッドシート Google スライド
書式の書き方コラム


新着特集
建設工事に関わる安全書類をどの様に用意して対応するか?関連書式テンプレートから書き方の注意点などの役立つコラムをbizoceanがお届けします。
bizoceanがお勧めするセミナーや、実務に役立つ情報の動画をご紹介します。
近年の相続法改正により、大きな変更があった日本の相続制度について、専門家が解説します。
毎年、どこかが変更される確定申告について、毎年の変更点や注意点からおさえておきたい基本のやり方まで専門家が解説します。
2020年4月に施行された改正民法(債権法)に対応した、専門家作成の書式やその書き方をご紹介します
DX、SDG's、健康経営など、中小企業が乗り越えるべき経営課題解決に導くヒントをご紹介します
1998年の施行以降、大きな改正を繰り返す電子帳簿保存法について、専門家が詳しく説明・解説致します
成功企業の事例や専門家のわかりやすい解説でDXが簡単にわかります!
中小企業やベンチャー企業が知っておくべき・知っておきたい法律や制度について、専門家が解説します。
事業計画の作成について、事例をもとにしたビジネスモデルの考え方や、事業計画書の書き方等を専門家が詳しく解説します。 はじめて事業計画書を書くので不安という方も、ビジネスモデルを考えたいという方も是非ご利用ください。
会社の屋台骨を支える総務人事が、これからの時代どう立ち向かえばよいのか。解決のヒントとなる解説コラムや関連書式をご用意しました。
未だ過渡期にあるテレワーク・リモートワークについて就業規則の見直しから制度の設計まで実務にそくした考え方等を専門家が解説します。
国・政府関係機関・地方自治体が公表している新型コロナウイルス関連の助成・支援について各機関ごとにまとめ、特に注目すべき補助金・助成金・融資等の支援情報について専門家が解説しています。
ビジネス文書の書き方から、サラリーマンが知っておきたい税制まで、あなたのビジネススキルを向上させる知識・技術をご紹介します
経理財務処理は中小企業の大きな悩みの一つ。金融機関や税理士との付き合い方から法人化するべきかといった点から基本の経理処理方法まで、解説します。
おさえておきたい年末調整の基本から、最新年度の変更点まで、税理士など専門家が丁寧に解説します。