14件中 1 - 14件
-
サイバーインシデント対応規程
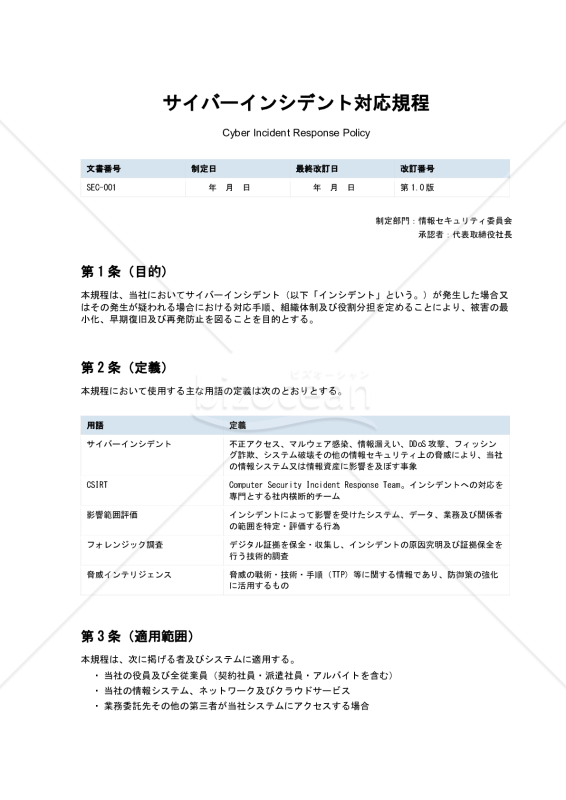
サイバーインシデント対応規程
サイバー攻撃や情報漏えいは、もはや大企業だけの問題ではありません。不審なメールを開いてしまった、社内システムに見覚えのないアクセスがあった、顧客情報が外部に流出したかもしれない。 そういった事態が中小企業でも日常的に起きています。にもかかわらず、「いざとなったら誰が何をするか」が決まっていない会社は少なくありません。 この「サイバーインシデント対応規程」は、まさにその「いざというとき」のための社内ルール文書です。万が一のセキュリティ上のトラブルが起きた際に、誰が最初に動くのか、どこまでの権限で判断できるのか、社外にどう連絡するのか、証拠はどう残すのかといった手順を、あらかじめ社内で共有しておくための規程です。 具体的には、インシデントの深刻さに応じて「重大・中程度・軽微」の3段階に分けた対応レベルと初動の目安時間、情報システム担当者・法務・広報など各部門の役割分担、個人情報保護法など関連する法律に基づく行政機関への届出判断基準、さらに証拠保全の方法から訓練・教育の義務まで、会社として必要な対応を網羅しています。 別紙として、発生直後に使える「初動報告書」の様式も付属しています。 このような規程が社内に整備されていると、いざ問題が起きたときの対応が格段にスムーズになるだけでなく、取引先や顧客からの信頼にもつながります。 また、管理体制を整備していること自体が、万一の際のリスク軽減につながります。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(定義) 第3条(適用範囲) 第4条(インシデント対応体制) 第5条(インシデントの分類) 第6条(インシデント対応フロー) 第7条(外部通報・届出) 第8条(情報共有及び開示管理) 第9条(証拠の保全及び記録) 第10条(訓練及び教育) 第11条(外部専門家との連携) 第12条(規程の見直し) 第13条(違反時の措置)
 - 件
-
生成 AI の業務利用に関する規程
生成 AI の業務利用に関する規程
「生成AIの業務利用に関する規程」は、会社において、従業員が生成AIを業務に利用する際のルールや規定を定めた規程の雛型です。 この規程は、生成AIを効果的かつ適切に活用するため、また機密情報の漏洩防止をするために必要な規程です。 以下に本雛型のポイントを記します。適宜ご編集の上でご利用いただければと存じます。 【ポイント説明】 〔第1条〕 サービスの内容利用規約の内容等によっては業務に利用することができない生成AIもあるため、生成AIの種類を特定したうえで業務利用を認める内容としています。 〔第2条〕 部署や業務内容によっては、情報漏洩の点、不正確な生成物となるリスクがある点等から生成AIの利用が不適切な場合もあると考えます。したがって、部署を限定しています。 〔第3条〕 企業秘密、個人情報(ただし、利用目的の範囲、生成AI事業者等におけるデータの取扱いおよびアクセス制御等について検討したうえで、個人データの入力を認めることもあり得る)、および秘密保持義務を負っている情報等を含むプロンプトは入力させるべきではありません。 〔第4条〕 個人情報保護委員会の注意喚起を踏まえ、プロンプト等を学習に利用されない設定とすることを従業員に義務付けています。 〔第5条〕 生成AIの生成物の著作権侵害リスクや正確性の問題等については前述の通りです。実際に、著作権侵害か否かを網羅的に確認することは容易ではないですが、少なくともプロンプトにおいて既存の著作物に関する情報を入力している場合には、類似性を慎重に検討すべきです。また、その他の知的財産権の侵害にならないかも確認すべきです。 〔第6条〕 従業員が生成AIを利用する中で情報漏洩等が発覚した場合の報告義務を定めています。また、調査が必要となる可能性もあるため、続く第7条で調査への協力義務も定めています。 〔第8条〕 生成AIの業務利用に関しては、生成AIの進化や利用規約の変更等にも影響を受けるため、不都合が生じた場合に備えて、業務利用の禁止や停止を命じる権限を定めています。
- 件
-
-
ウェブアクセシビリティ方針
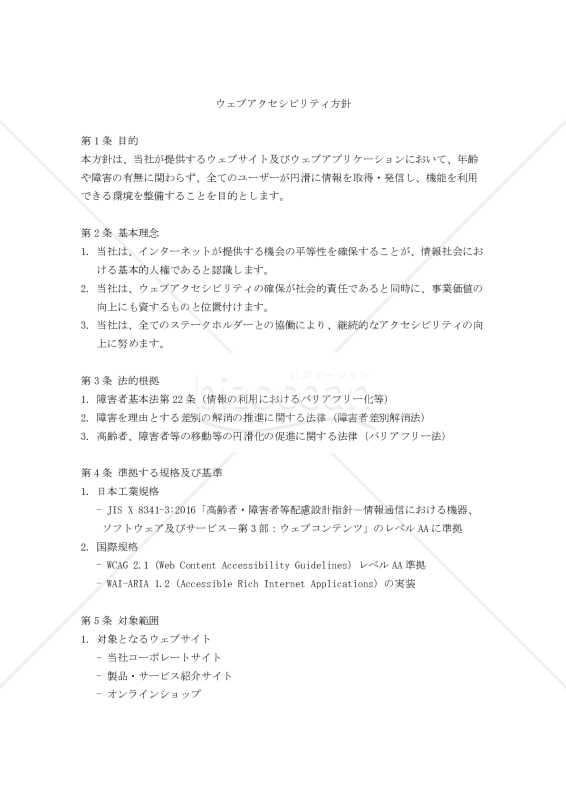
ウェブアクセシビリティ方針
本「ウェブアクセシビリティ方針」は、企業・団体がウェブアクセシビリティへの取り組みを具体化し、組織全体で推進していくための指針として活用できる雛型です。 本雛型は、JIS X 8341-3:2016やWCAG 2.1といった国内外の標準規格に準拠しており、企業のウェブサイトやアプリケーションにおけるアクセシビリティ対応の基本方針から具体的な実施要件まで、体系的にまとめられています。 特に、技術的な対応要件、開発プロセス、評価基準、推進体制など、実務に直結する項目を詳細に規定しているため、実装段階での具体的な指針としても機能します。 また、計画的な推進を可能にする実施計画や、定期的な見直しによる継続的な改善の仕組みも組み込まれています。 本雛型は、企業のウェブサイトリニューアル時の指針策定、新規サービス開発時の要件定義、既存サイトのアクセシビリティ改善プロジェクトの立ち上げなど、様々な場面で活用できます。 また、行政機関や教育機関、医療機関など、幅広い利用者への情報提供が求められる組織においても、アクセシビリティ方針の策定基盤として利用可能です。 実装の詳細度や目標レベル、スケジュールなどは、各組織の規模や事業特性に応じて柔軟にカスタマイズすることができ、持続可能なアクセシビリティ推進の土台として機能します。 法令遵守の観点からも、障碍者差別解消法や各種ガイドラインへの対応を包含しており、組織としてのコンプライアンス体制の構築にも寄与します。 なお、文書形式は条文形式となっているため、社内規程として正式に制定する際にもそのまま活用することができます。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条 目的 第2条 基本理念 第3条 法的根拠 第4条 準拠する規格及び基準 第5条 対象範囲 第6条 技術的対応要件 第7条 開発プロセス 第8条 評価基準 第9条 推進体制 第10条 情報公開 第11条 例外事項 第12条 見直し・改定 第13条 実施計画 第14条 お問い合わせ窓口
- 件
-
システムアクセス権限規程・細則
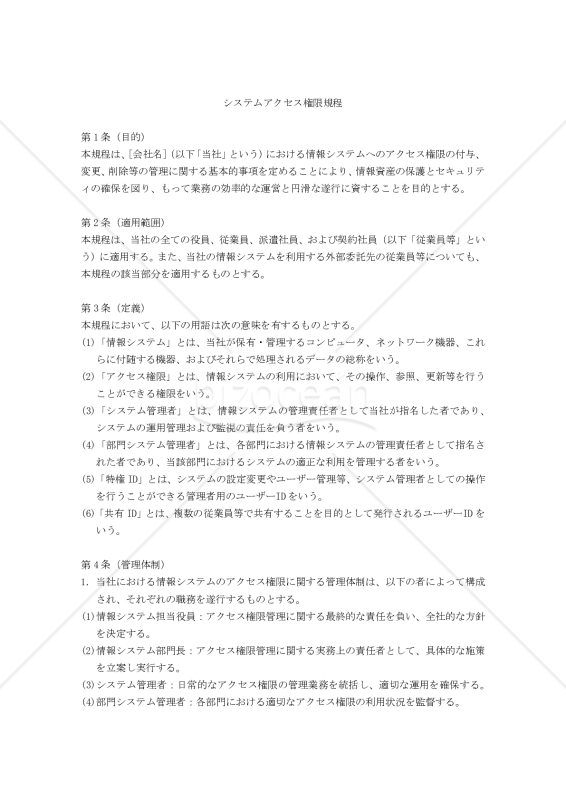
システムアクセス権限規程・細則
この「システムアクセス権限規程・細則」は、企業の情報システムセキュリティの根幹を担う重要な規程雛型です。 情報セキュリティマネジメントシステム(ISMS)やプライバシーマークの認証取得を目指す企業にとって、アクセス権限管理は最も重要な要素の一つとなります。 本規程雛型は、システム管理者権限から一般ユーザー権限まで、きめ細かなアクセス権限レベルの定義や、特権ID・共有IDの厳格な管理手順、そして具体的なパスワードポリシーまで、実用的な内容を詳細に規定しています。 規程と細則のセット構成により、基本方針から具体的な実施手順まで一貫した体系を持ち、企業規模や業態に応じてカスタマイズしやすい構造となっています。 インシデント対応や定期的な教育訓練についても実践的な内容を含んでおり、情報セキュリティ体制の構築・運用に即座に活用できます。 ISMSやプライバシーマークの認証取得を検討されている企業様、情報セキュリティ体制の整備・強化を図りたい企業様に、ぜひお勧めいたします。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 システムアクセス権限規程 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(管理体制) 第5条(アクセス権限レベル) 第6条(アクセス権限付与の原則) 第7条(アクセス権限の申請) 第8条(特権IDの管理) 第9条(共有IDの管理) 第10条(アクセス権限の変更) 第11条(アクセス権限の削除) 第12条(定期棚卸し) 第13条(パスワード管理) 第14条(ログ管理) 第15条(モニタリング) 第16条(インシデント対応) 第17条(教育・訓練) 第18条(監査) 第19条(違反への対応) 第20条(規程の改廃) システムアクセス権限規程細則 第1条(目的) 第2条(管理体制の詳細) 第3条(アクセス権限レベルの詳細) 第4条(特権ID管理の詳細) 第5条(パスワード管理の詳細) 第6条(ログ管理の詳細) 第7条(インシデント対応の詳細) 第8条(教育・訓練の詳細) 第9条(細則の改廃)
- 件
-
AI・RPA利用規程
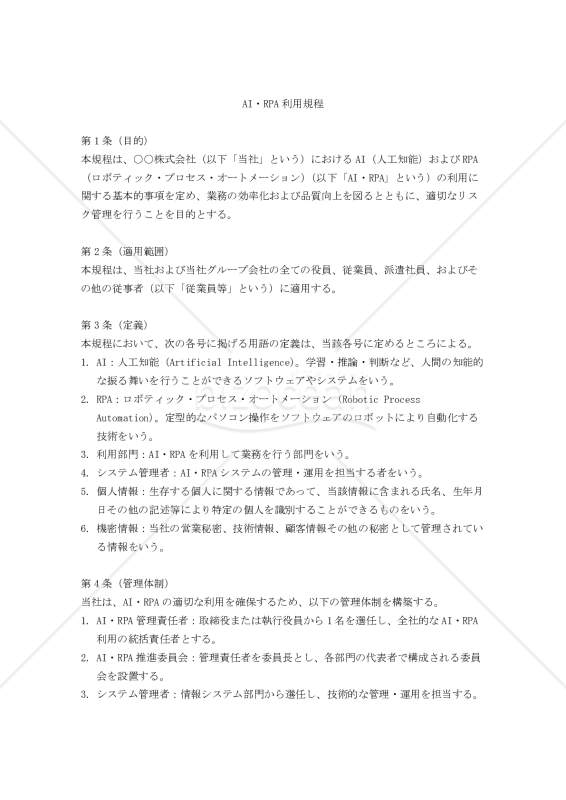
AI・RPA利用規程
本規程は、企業においてAI(人工知能)やRPA(ロボティック・プロセス・オートメーション)を導入・活用する際の包括的な管理基準を定めた規程です。 AI・RPAの導入による業務効率化や品質向上を推進しながら、適切なリスク管理を実現するために必要な事項を網羅的に規定しています。 本規程は、AI・RPAを新規に導入する企業はもちろん、既に活用している企業においても、管理体制の整備や運用ルールの明確化のために活用いただけます。 特に、金融機関、製造業、サービス業など、業務プロセスの自動化やデジタル化を進める企業に最適です。 規程の特徴として、管理体制の構築から具体的な運用手順、セキュリティ要件、教育・訓練、インシデント対応まで、実務に即した詳細な規定を備えています。 また、AI・RPA推進委員会の設置や導入申請のプロセス、監査体制など、ガバナンスの観点からも充実した内容となっています。 本規程は、業種や企業規模に応じてカスタマイズが可能な柔軟な構成となっており、貴社の実情に合わせて必要な修正を加えることで、すぐにご利用いただけます。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(管理体制) 第5条(AI・RPA推進委員会の役割) 第6条(利用対象業務) 第7条(利用制限業務) 第8条(導入申請) 第9条(導入審査) 第10条(開発・構築) 第11条(セキュリティ要件) 第12条(教育・訓練) 第13条(運用管理) 第14条(モニタリング) 第15条(定期評価) 第16条(インシデント対応) 第17条(是正措置) 第18条(監査) 第19条(規程の改廃) 第20条(その他)
- 件
-
データバックアップ規程
データバックアップ規程
近年、企業におけるデータ管理の重要性が高まる中、適切なバックアップ体制の構築は事業継続の観点から必要不可欠となっています。 本「データバックアップ規程」は、企業のデータバックアップに関する基本的な枠組みを定めた雛型です。 中小企業から大企業まで、業種を問わず導入可能な汎用的な内容となっており、情報システム部門を持つ組織であれば、すぐに活用することができます。 バックアップの対象、頻度、方法、保存期間など、実務上必要となる基本的な事項を簡潔かつ明確に規定しています。 本雛型の特徴は、データバックアップに関する基本的な要件を必要十分な形で網羅している点にあります。 システム管理者の責任範囲、定期点検の実施、障害発生時の対応手順など、運用面での重要事項も明確に定められており、実務での即時活用が可能です。 また、規程の文言は平易かつ明確で、一般的な企業環境での利用を想定して作られています。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(バックアップの対象) 第5条(バックアップの頻度) 第6条(バックアップの方法) 第7条(保存期間) 第8条(責任と権限) 第9条(定期点検) 第10条(教育・訓練) 第11条(障害発生時の対応) 第12条(データ復旧) 第13条(規程の改廃) 第14条(規程の解釈)
- 件
-
システム障害対応規程
システム障害対応規程
本「システム障害対応規程」は、企業のシステム運用における障害対応の基本方針から具体的な手順まで整理した実務的な内容となっています。 情報システム部門を持つ企業において、システム障害発生時の対応体制や手順を確立する際の指針として活用いただけます。 現代のビジネスにおいて、システム障害への迅速かつ適切な対応は事業継続の要となっています。 本規程雛型は、システム障害の検知から復旧、再発防止に至るまでの一連のプロセスを体系的に規定しており、企業規模や業態に応じてカスタマイズが可能な汎用性の高い内容となっています。 特に注目すべき特徴として、障害レベルの明確な定義と対応基準の設定、責任体制の明確化、具体的な対応手順の明示が挙げられます。 また、影響度判定の基準や報告体制、文書管理に至るまで、実務上必要となる要素を漏れなく網羅しています。 本規程雛型は、Microsoft Word形式で提供され、編集や修正が容易に行えます。適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(用語の定義) 第4条(責任と権限) 第5条(障害対応チーム) 第6条(障害レベルの分類) 第7条(影響度の判定基準) 第8条(障害の検知及び初動対応) 第9条(対応体制の拡大) 第10条(復旧作業) 第11条(利用者への対応) 第12条(報告書) 第13条(再発防止策) 第14条(教育訓練) 第15条(文書の管理) 第16条(見直し) 第17条(細則)
- 件
-
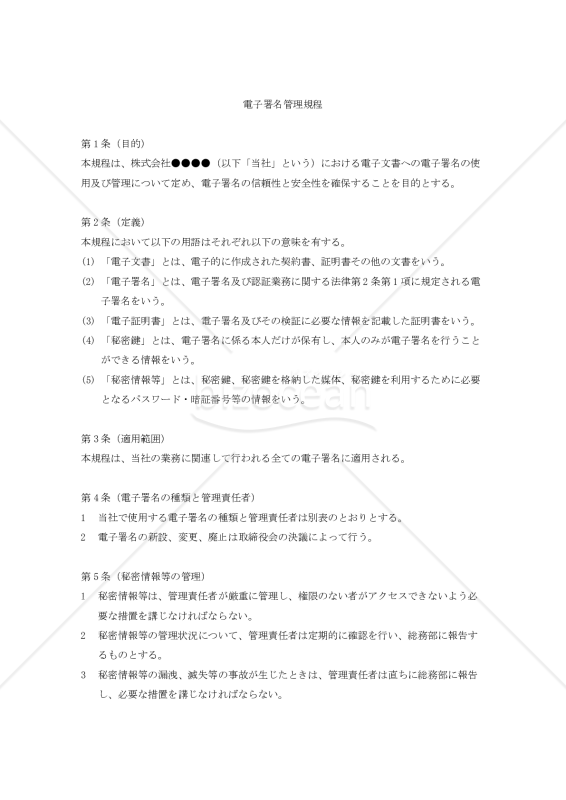
電子署名管理規程
電子署名管理規程
近年、電子契約の普及に伴い、多くの企業で電子署名の導入が進んでいます。しかし、電子署名の適切な運用には、明確なルールと管理体制の整備が不可欠です。 本「電子署名管理規程」の雛型は、以下のような特徴を備えています。 1.電子署名と関連用語の定義を明確化 2.電子署名の種類と管理責任者を設定 3.秘密情報の管理方法を具体的に規定 4.電子署名の使用手順を規定 5.電子署名付き電子文書の受領時の検証手順を規定 6.教育・監査の実施方法を規定 本規程の雛型を活用することで、貴社の実情に合わせた電子署名管理規程を速やかに整備することができます。適宜ご編集の上でご利用いただければと存じます。2020年4月1日施行の改正民法対応版です。 〔条文タイトル〕 第1条(目的) 第2条(定義) 第3条(適用範囲) 第4条(電子署名の種類と管理責任者) 第5条(秘密情報等の管理) 第6条(電子署名の使用) 第7条(電子署名付き電子文書の受領) 第8条(教育・監査) 第9条(規程の改廃) 別表(電子署名の種類と管理責任者)
- 件
-
電子メール使用規程
電子メール使用規程
「電子メール使用規程」とは、企業や組織が電子メールの適切な使用方法や注意事項について定めた規定やルールのことを指します。 本ルールの概要を整理すると以下の通りです。 1.電子メールの使用制限 2.電子メールの私的利用禁止 3.電子メール文章の書き方 4.電子メールで使用する文字、形式 5.電子メール利用における注意事項 この規程は、社員が電子メールを利用する際のガイドラインとして作られており、適切なコミュニケーションを保ちながら情報の漏洩や不適切な使用を防ぐためのものです。 適宜ご編集の上でご利用いただければと存じます。
- 件
-
電子メールおよびインターネットに関するモニタリング規程
電子メールおよびインターネットに関するモニタリング規程
「電子メールおよびインターネットに関するモニタリング規程」とは、企業が従業員の電子メールおよびインターネットの使用に関して定めた社内規程です。この規程の主な内容は以下の通りです。 1.コンピュータの私的利用禁止 従業員は業務に関係しない電子メールやインターネットの使用を禁じられています。 2.モニタリングの目的 企業は従業員の健康や安全の確保、私的利用の防止、情報の漏洩防止、情報システムの安全を目的としてモニタリングを行うと明記しています。 3.モニタリングの内容および方法 全ての従業員または特定の従業員に対してモニタリングを行い、その範囲は送受信の記録や件名、アクセス先やアクセス時間などに限られることが基本ですが、特定の目的達成のためには内容まで閲覧することも認められています。 4.管理者の任免と権限 モニタリングを行う管理者は指定され、その任免や権限、任期、人数等の詳細が規定されています。 5.懲戒処分 従業員にこの規程を周知し、違反行為が判明した場合には懲戒処分を行うことが記述されています。 6.不服申し立て 従業員がモニタリングに対して不服を持った場合の申し立て先やその手続きが明記されています。 この規程は、情報の漏洩や不適切なコンピュータの使用を防ぐ目的で制定され、企業のITリソースの適切な使用やセキュリティを確保するための施策となります。 適宜ご編集の上でご利用いただければと存じます。
- 件
-
電子メール情報規程
電子メール情報規程
電子メール情報規程は、組織や企業内で電子メールの使用に関するルールやガイドラインを定めた文書のことです。 電子メールは広く利用されるコミュニケーションツールであり、情報の伝達や文書の送受信に使用されますが、その使用には注意が必要です。 〔条文タイトル〕 第1条 目的 第2条 定義 第3条 利用資格 第4条 利用申請 第5条 利用の承認 第6条 利用期間 第7条 禁止事項 第8条 利用者の遵守事項 第9条 利用可能機器等 第10条 利用時間 第11条 ソフトウェア 第12条 電子メール受付窓口の開設 第13条 電子掲示板、施設予約および電子会議の開設 第14条 電子掲示板、施設予約および電子会議の利用 第15条 メーリングリストの登録 第16条 ディスク容量等の制限 第17条 利用資格の一時停止および取り消し 第18条 実施細則への委任
- 件
-
情報システム管理規程
情報システム管理規程
本「情報システム管理規程」は、組織や企業において情報システムの管理と運用に関する基準や手順を定めた規則です。情報システムは組織内で重要な役割を果たし、データの保護、セキュリティの確保、システムの信頼性と可用性の維持などを担当しています。 情報システム管理規程は、情報システムの適切な運用や管理に関する方針や手順を明確化し、組織内の情報システムの安定性とセキュリティを確保することを目的としています。 〔条文タイトル〕 第1条 目的 第2条 用語の定義 第3条 原則 第4条 本規程の適用 第5条 禁止行為 第6条 リスク管理統括責任者の職責及び権限 第7条 情報システム部門 第8条 情報システム部門責任者の職責及び権限 第9条 情報システム部門責任者の承認を要する行為 第10条 部署責任者の職責及び権限 第11条 部署責任者の承認を要する行為 第12条 情報機器の管理責任者 第13条 情報機器のメンテナンス 第14条 情報戦略の遂行策定 第15条 情報システムの企画・計画の取り纏め 第16条 情報システムの開発と取得 第17条 情報システムの運用 第18条 IT関連外部委託管理 第19条 情報セキュリティ管理 第20条 情報セキュリティ関連事故等への対応 第21条 職務の分離の原則 第22条 部署責任者による管理 第23条 第三者へのIT関連業務の委託 第24条 モニタリング 第25条 監査等 第26条 規程の見直し
- 件
-
サーバー室入退管理規程
サーバー室入退管理規程
サーバーを設置している部屋への入退室はITセキュリティのため厳重に管理をするべきです。 本書式はサーバー室への入退室を管理するルールを定めた「サーバー室入退管理規程」の雛型です。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(総則) 第2条(遵守義務) 第3条(入室可能者の範囲) 第4条(IDカードの付与) 第5条(施錠管理) 第6条(記録媒体の持出し等の禁止) 第7条(不審者への対応) 第8条(持込制限) 第9条(整理整頓) 第10条(火気の取扱い) 第11条(会社への届出)
- 件
-
ソーシャルメディア(SNS)業務利用規程
ソーシャルメディア(SNS)業務利用規程
メルマガ、ツイッター、フェイスブック等のソーシャルメディア(以下「SNS」という)を業務上利用し、情報発信する場合の利用ルールを定めた「ソーシャルメディア(SNS)業務利用規程」雛型です。 適宜ご編集の上でご利用いただければと存じます。
- 件

-
サイバーインシデント対応規程
- 件
-
生成 AI の業務利用に関する規程
- 件
-
ウェブアクセシビリティ方針
- 件
-
システムアクセス権限規程・細則
- 件
-
AI・RPA利用規程
- 件
-
データバックアップ規程
- 件
-
システム障害対応規程
- 件
-
電子署名管理規程
- 件
-
電子メール使用規程
- 件
-
電子メールおよびインターネットに関するモニタリング規程
- 件
-
電子メール情報規程
- 件
-
情報システム管理規程
- 件
-
サーバー室入退管理規程
- 件
-
ソーシャルメディア(SNS)業務利用規程
- 件