電子メール使用規程


/2

- ダウンロード数
- 0
- レビュー
-
 - 件
- ありがとう
- 753
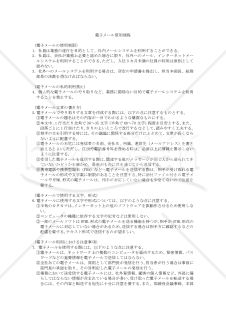
「電子メール使用規程」とは、企業や組織が電子メールの適切な使用方法や注意事項について定めた規定やルールのことを指します。 本ルールの概要を整理すると以下の通りです。 1.電子メールの使用制限 2.電子メールの私的利用禁止 3.電子メール文章の書き方 4.電子メールで使用する文字、形式 5.電子メール利用における注意事項 この規程は、社員が電子メールを利用する際のガイドラインとして作られており、適切なコミュニケーションを保ちながら情報の漏洩や不適切な使用を防ぐためのものです。 適宜ご編集の上でご利用いただければと存じます。

レビューを投稿


有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です

有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です
プラン変更の確認
おすすめ書式テンプレート
携帯電話利用規程
携帯電話利用規程
携帯電話利用規程のテンプレートです。
- 件
私有携帯電話の業務上使用規程
私有携帯電話の業務上使用規程
本「私有携帯電話の業務上使用規程」は、従業員が自身の携帯電話を業務に使用することを認める場合に適用されるルールを定めた社内規程の雛型です。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(業務上の使用) 第3条(使用上の心得) 第4条(手当の支給) 第5条(支給対象者の認定基準) 第6条(会社の責任) 第7条(届け出)
- 件
電子メール情報規程
電子メール情報規程
電子メール情報規程は、組織や企業内で電子メールの使用に関するルールやガイドラインを定めた文書のことです。 電子メールは広く利用されるコミュニケーションツールであり、情報の伝達や文書の送受信に使用されますが、その使用には注意が必要です。 〔条文タイトル〕 第1条 目的 第2条 定義 第3条 利用資格 第4条 利用申請 第5条 利用の承認 第6条 利用期間 第7条 禁止事項 第8条 利用者の遵守事項 第9条 利用可能機器等 第10条 利用時間 第11条 ソフトウェア 第12条 電子メール受付窓口の開設 第13条 電子掲示板、施設予約および電子会議の開設 第14条 電子掲示板、施設予約および電子会議の利用 第15条 メーリングリストの登録 第16条 ディスク容量等の制限 第17条 利用資格の一時停止および取り消し 第18条 実施細則への委任
- 件
AI・RPA利用規程
AI・RPA利用規程
本規程は、企業においてAI(人工知能)やRPA(ロボティック・プロセス・オートメーション)を導入・活用する際の包括的な管理基準を定めた規程です。 AI・RPAの導入による業務効率化や品質向上を推進しながら、適切なリスク管理を実現するために必要な事項を網羅的に規定しています。 本規程は、AI・RPAを新規に導入する企業はもちろん、既に活用している企業においても、管理体制の整備や運用ルールの明確化のために活用いただけます。 特に、金融機関、製造業、サービス業など、業務プロセスの自動化やデジタル化を進める企業に最適です。 規程の特徴として、管理体制の構築から具体的な運用手順、セキュリティ要件、教育・訓練、インシデント対応まで、実務に即した詳細な規定を備えています。 また、AI・RPA推進委員会の設置や導入申請のプロセス、監査体制など、ガバナンスの観点からも充実した内容となっています。 本規程は、業種や企業規模に応じてカスタマイズが可能な柔軟な構成となっており、貴社の実情に合わせて必要な修正を加えることで、すぐにご利用いただけます。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(管理体制) 第5条(AI・RPA推進委員会の役割) 第6条(利用対象業務) 第7条(利用制限業務) 第8条(導入申請) 第9条(導入審査) 第10条(開発・構築) 第11条(セキュリティ要件) 第12条(教育・訓練) 第13条(運用管理) 第14条(モニタリング) 第15条(定期評価) 第16条(インシデント対応) 第17条(是正措置) 第18条(監査) 第19条(規程の改廃) 第20条(その他)
- 件
ウェブアクセシビリティ方針
ウェブアクセシビリティ方針
本「ウェブアクセシビリティ方針」は、企業・団体がウェブアクセシビリティへの取り組みを具体化し、組織全体で推進していくための指針として活用できる雛型です。 本雛型は、JIS X 8341-3:2016やWCAG 2.1といった国内外の標準規格に準拠しており、企業のウェブサイトやアプリケーションにおけるアクセシビリティ対応の基本方針から具体的な実施要件まで、体系的にまとめられています。 特に、技術的な対応要件、開発プロセス、評価基準、推進体制など、実務に直結する項目を詳細に規定しているため、実装段階での具体的な指針としても機能します。 また、計画的な推進を可能にする実施計画や、定期的な見直しによる継続的な改善の仕組みも組み込まれています。 本雛型は、企業のウェブサイトリニューアル時の指針策定、新規サービス開発時の要件定義、既存サイトのアクセシビリティ改善プロジェクトの立ち上げなど、様々な場面で活用できます。 また、行政機関や教育機関、医療機関など、幅広い利用者への情報提供が求められる組織においても、アクセシビリティ方針の策定基盤として利用可能です。 実装の詳細度や目標レベル、スケジュールなどは、各組織の規模や事業特性に応じて柔軟にカスタマイズすることができ、持続可能なアクセシビリティ推進の土台として機能します。 法令遵守の観点からも、障碍者差別解消法や各種ガイドラインへの対応を包含しており、組織としてのコンプライアンス体制の構築にも寄与します。 なお、文書形式は条文形式となっているため、社内規程として正式に制定する際にもそのまま活用することができます。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条 目的 第2条 基本理念 第3条 法的根拠 第4条 準拠する規格及び基準 第5条 対象範囲 第6条 技術的対応要件 第7条 開発プロセス 第8条 評価基準 第9条 推進体制 第10条 情報公開 第11条 例外事項 第12条 見直し・改定 第13条 実施計画 第14条 お問い合わせ窓口
- 件
サイバーインシデント対応規程
サイバーインシデント対応規程
サイバー攻撃や情報漏えいは、もはや大企業だけの問題ではありません。不審なメールを開いてしまった、社内システムに見覚えのないアクセスがあった、顧客情報が外部に流出したかもしれない。 そういった事態が中小企業でも日常的に起きています。にもかかわらず、「いざとなったら誰が何をするか」が決まっていない会社は少なくありません。 この「サイバーインシデント対応規程」は、まさにその「いざというとき」のための社内ルール文書です。万が一のセキュリティ上のトラブルが起きた際に、誰が最初に動くのか、どこまでの権限で判断できるのか、社外にどう連絡するのか、証拠はどう残すのかといった手順を、あらかじめ社内で共有しておくための規程です。 具体的には、インシデントの深刻さに応じて「重大・中程度・軽微」の3段階に分けた対応レベルと初動の目安時間、情報システム担当者・法務・広報など各部門の役割分担、個人情報保護法など関連する法律に基づく行政機関への届出判断基準、さらに証拠保全の方法から訓練・教育の義務まで、会社として必要な対応を網羅しています。 別紙として、発生直後に使える「初動報告書」の様式も付属しています。 このような規程が社内に整備されていると、いざ問題が起きたときの対応が格段にスムーズになるだけでなく、取引先や顧客からの信頼にもつながります。 また、管理体制を整備していること自体が、万一の際のリスク軽減につながります。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(定義) 第3条(適用範囲) 第4条(インシデント対応体制) 第5条(インシデントの分類) 第6条(インシデント対応フロー) 第7条(外部通報・届出) 第8条(情報共有及び開示管理) 第9条(証拠の保全及び記録) 第10条(訓練及び教育) 第11条(外部専門家との連携) 第12条(規程の見直し) 第13条(違反時の措置)
- 件
大カテゴリー
業務管理・ITカテゴリーから探す
工程・プロジェクト管理 業種別テンプレート IT・Web・業務ツール Google Workspaceテンプレート 生産・仕入・原価管理
カテゴリーから探す
企画・マーケティング 人事・労務 営業・販売 AIプロンプト 業務管理・IT キャリア・生活文書 経営・事業運営 社外文書・ビジネス文例 総務・社内業務 画像・イラスト・図形素材 法務・契約 経理・会計・税務 はがき・カード
ファイル形式から探す
PDF Word Excel PowerPoint WMF テキスト 画像 Google ドキュメント Google スプレッドシート Google スライド
書式の書き方コラム
新着特集
建設工事に関わる安全書類をどの様に用意して対応するか?関連書式テンプレートから書き方の注意点などの役立つコラムをbizoceanがお届けします。
bizoceanがお勧めするセミナーや、実務に役立つ情報の動画をご紹介します。
近年の相続法改正により、大きな変更があった日本の相続制度について、専門家が解説します。
毎年、どこかが変更される確定申告について、毎年の変更点や注意点からおさえておきたい基本のやり方まで専門家が解説します。
2020年4月に施行された改正民法(債権法)に対応した、専門家作成の書式やその書き方をご紹介します
DX、SDG's、健康経営など、中小企業が乗り越えるべき経営課題解決に導くヒントをご紹介します
1998年の施行以降、大きな改正を繰り返す電子帳簿保存法について、専門家が詳しく説明・解説致します
成功企業の事例や専門家のわかりやすい解説でDXが簡単にわかります!
中小企業やベンチャー企業が知っておくべき・知っておきたい法律や制度について、専門家が解説します。
事業計画の作成について、事例をもとにしたビジネスモデルの考え方や、事業計画書の書き方等を専門家が詳しく解説します。 はじめて事業計画書を書くので不安という方も、ビジネスモデルを考えたいという方も是非ご利用ください。
会社の屋台骨を支える総務人事が、これからの時代どう立ち向かえばよいのか。解決のヒントとなる解説コラムや関連書式をご用意しました。
未だ過渡期にあるテレワーク・リモートワークについて就業規則の見直しから制度の設計まで実務にそくした考え方等を専門家が解説します。
国・政府関係機関・地方自治体が公表している新型コロナウイルス関連の助成・支援について各機関ごとにまとめ、特に注目すべき補助金・助成金・融資等の支援情報について専門家が解説しています。
ビジネス文書の書き方から、サラリーマンが知っておきたい税制まで、あなたのビジネススキルを向上させる知識・技術をご紹介します
経理財務処理は中小企業の大きな悩みの一つ。金融機関や税理士との付き合い方から法人化するべきかといった点から基本の経理処理方法まで、解説します。
おさえておきたい年末調整の基本から、最新年度の変更点まで、税理士など専門家が丁寧に解説します。