重要なお知らせ
社内情報管理規程


/2

- ダウンロード数
- 1
- レビュー
-
 - 件
- ありがとう
- 755
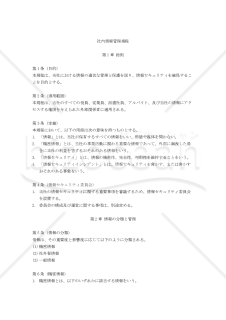
本「社内情報管理規程」は、企業や組織における情報管理の基本的な枠組みを提供する雛型です。 情報セキュリティの確保は、現代のビジネス環境において極めて重要な課題となっています。本規程は、情報の適切な分類、管理、保護を通じて、企業の競争力維持と法的リスクの低減を図ることを目的としています。 本雛型は、第10章から成り、条文数は47条に及びます。情報の分類から具体的な取り扱い方法、教育・監査、インシデント対応、特殊情報の取り扱い、技術的・物理的セキュリティ対策、従業員の遵守事項まで、幅広くカバーしています。 特に、近年重要性が増しているクラウドサービスの利用やテレワーク時の情報管理にも言及しており、現代のIT環境に即した内容となっています。 また、本規程は単なるルールの羅列ではなく、各条項の背景にある考え方や重要性を理解できるよう配慮されています。 これにより、従業員の情報セキュリティに対する意識向上にも寄与することが期待されます。 適宜ご編集の上でご利用いただければと存じます。 〔章タイトル〕 第1章 総則 第2章 情報の分類と管理 第3章 情報の取り扱い 第4章 教育と監査 第5章 インシデント対応 第6章 特殊な情報の取り扱い 第7章 技術的対策 第8章 物理的セキュリティ 第9章 従業員の遵守事項 第10章 違反時の措置

レビューを投稿


有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です

有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です
プラン変更の確認
おすすめ書式テンプレート
【法改正対応】機密管理規程【例文付き】
【法改正対応】機密管理規程【例文付き】
社内の機密情報や個人情報を適切に管理し、情報漏えいリスクに備えるための「機密管理規程」です。機密情報の定義・区分から管理体制、取扱いルール、事故発生時の対応、取引先との秘密保持までを体系的に整理しており、例文付きのため自社ルールとして編集・整備しやすい構成になっています。無料で手早く規程土台を整え、情報管理体制を強化したい企業におすすめです。 ■機密管理規程とは 企業が保有・管理する機密情報について、取得・利用・保管・廃棄・事故対応までの基本ルールを明文化する社内規程です。本規程は、個人情報保護法や不正競争防止法、営業秘密管理指針などの考え方を踏まえ、個人情報・営業情報・取引先情報・生成AIやクラウド上のデータまで幅広く対象としています。 ■テンプレートの利用シーン <情報管理ルールを社内で明確化したいときに> 機密情報の定義や区分を明文化することで、従業員の判断迷いを防げます。 <個人情報・営業秘密の取扱い体制を整備する場合に> 個人情報保護規程や情報セキュリティ規程との役割分担を整理し、規程体系を構築できます。 <クラウド・生成AIの利用ルールを補完したいときに> 生成AIへの入力情報やクラウド保管時の注意点も盛り込まれており、近年の実務にも対応できます。 ■作成・利用時のポイント <自社に合わせた規程名・責任者を設定> 会社名、代表者名、管理責任者の役割などを自社体制に合わせて調整しましょう。 <関連規程との整合性を確認> 個人情報保護規程や情報セキュリティ規程がある場合は、用語や役割分担を揃えることで運用しやすくなります。 <教育・研修とセットで運用> 規程を定めるだけでなく、定期的な研修や周知を行うことで実効性が高まります。 ■テンプレートの利用メリット <例文付きで規程作成の手間を削減> 条文形式で整理されているため、ゼロから作成する必要がありません。 <Word形式で簡単に編集・社内展開> 自社ルールや業種特性に応じて加筆・修正して利用できます。 <法改正・実務動向を踏まえた構成> 個人情報・営業秘密・生成AI・クラウド利用など、現代の情報管理に必要な要素を網羅しています。
プライバシー侵害防止規程
プライバシー侵害防止規程
プライバシーの侵害をしてはならないことは何となくは分かってはいるものの具体的に何をしてはならないのかが往々にして曖昧になりがちです。 本規程はプライバシー侵害の防止のために禁止されていることを具体的に定めた「プライバシー侵害防止規程」の雛型です。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(社員等の義務) 第4条(質問の禁止) 第5条(押し付け等の禁止) 第6条(職務上の優越的地位の利用禁止) 第7条(差別的取り扱いの禁止) 第8条(プライバシー情報の取り扱い) 第9条(人事情報の取り扱い)
- 件
コンプライアンス委員会規程
コンプライアンス委員会規程
コンプライアンス委員会とは、企業が自社のコンプライアンスを補完するために設置する機関で、企業内のコンプライアンスの統括する部署横断的な組織です。 そして同委員会の役割は、コンプライアンス体制を構築し、それを維持・管理することです。 本書式は、同委員会の設置に関する「コンプライアンス委員会規程」の雛型です。適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(総則) 第2条(目的) 第3条(任務) 第4条(社員の協力義務) 第5条(構成人数) 第6条(任命要件) 第7条(任期) 第8条(責務) 第9条(委員長等) 第10条(開催) 第11条(事務局) 第12条(コンプライアンス意識の啓発) 第13条(コンプライアンス教育) 第14条(通報の受付) 第15条(事実関係の調査) 第16条(中止命令) 第17条(原因の究明) 第18条(再発防止策の提言) 第19条(任務の停止)
- 件
【改正公益通報者保護法対応版】内部通報規程
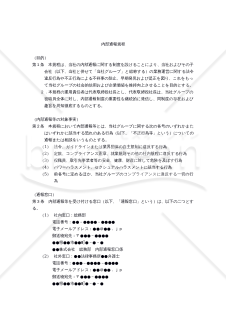
【改正公益通報者保護法対応版】内部通報規程
内部通報制度の骨格は、内部通報を受け付け、通報内容を調査し、調査により法令違反等が判明した場合には是正措置等を講じるというプロセスであり、各過程において、内部通報規程の定めに従った手続を履践することは最低限必要となります。 また、指針に基づいて新たに定められた記録の保管、運用実績の開示、内部通報制度の評価・点検・改善などについても、内部通報規程の定めを遵守する必要があります。 さらに、内部通報について、通報者の保護に関するルールを定めた法律として公益通報者保護法がありますが、2022年6月1日に改正公益通報者保護法が施行されています。 改正によって、保護される通報者の範囲が拡大されました。これまでは、退職者、役員は保護される通報者の範囲に含まれていませんでしたが、退職者、役員についても保護される通報者に含まれるようになりました。なお、保護される退職者は、退職後1年以内の者になります。 本書式は、上記の改正公益通報者保護法に対応した「【改正公益通報者保護法対応版】内部通報規程」の雛型です。適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(内部通報等の対象事実) 第3条(通報窓口) 第4条(通報者の範囲) 第5条(通報の方法) 第6条(監査役会への報告等) 第7条(調査) 第8条(協力義務) 第9条(是正措置等) 第10条(不正行為等に対する処分) 第11条(通報者等に対する通知・報告) 第12条(フォローアップ) 第13条(通報者等の保護) 第14条(秘密の保護) 第15条(当社グループの役職員等の責務) 第16条(窓口担当者に対する教育等) 第17条(内部通報制度の見直し等) 第18条(改廃)
- 件
顧客情報業務委託規程
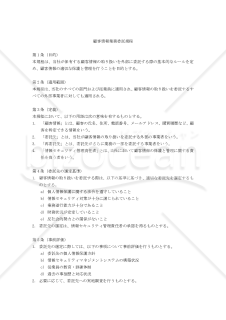
顧客情報業務委託規程
本「顧客情報業務委託規程」は、企業が顧客情報の取り扱いを外部に委託する際に必要となる規程を、迅速かつ確実に整備するための雛型です。 本雛型は、個人情報保護法をはじめとする関連法規に準拠した内容となっており、委託先の選定から事故対応まで必要な要素を網羅しています。 実際の業務フローを考慮した実用的な規定を含んでおり、各社の状況に合わせて調整しやすい柔軟な構成となっています。 本雛型は、顧客情報を扱う業務の外部委託を検討している企業や、既存の業務委託規程の見直しを行う企業、さらには情報セキュリティ体制の強化を図る企業にとって特に有用です。 企業規模や業種を問わず、顧客情報の保護を重視するあらゆる組織にご活用いただけます。 本雛型を使用することで、一から規程を作成する手間を大幅に削減し、時間とコストを節約することができます。 また、重要な要素の見落としを防ぎ、包括的なリスク管理を実現することが可能です。 すぐに利用可能な形式で提供されるため、迅速な規程の整備が可能であり、法務や情報セキュリティの専門知識を補完する役割も果たします。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(委託先の選定基準) 第5条(事前評価) 第6条(委託契約の締結) 第7条(再委託の取り扱い) 第8条(委託先の監督) 第9条(定期報告) 第10条(是正措置) 第11条(物理的安全管理措置) 第12条(技術的安全管理措置) 第13条(人的安全管理措置) 第14条(事故発生時の対応) 第15条(損害賠償) 第16条(社内教育・研修) 第17条(内部監査) 第18条(文書管理) 第19条(規程の見直し) 第20条(細則) 附則
- 件
【法改正対応】安全管理規程(生体データ対応)【例文付き】・Excel

【法改正対応】安全管理規程(生体データ対応)【例文付き】・Excel
現行個人情報保護法および2025年見直し方針を踏まえた安全管理規程を作成できるExcelテンプレート(例文付き)です。生体データ(顔認証・指紋・音声・虹彩など)は個人識別符号に該当し得る高リスク情報であり、要配慮個人情報に準じた慎重な取扱いが求められるため、取得・利用・保存・第三者提供・国外移転・インシデント対応まで厳格な管理が必要です。本テンプレートは法令・ガイドラインに沿った必須項目を章立てで整理しており、社内規程を効率的な整備の際にお役立ていただけます。 ■安全管理規程(生体データ対応)とは 生体認証や防犯カメラ映像など、個人識別性の高い生体情報の管理方法を定める社内規程です。 ■テンプレートの利用シーン <生体認証導入時の内部統制に> 勤怠・入退室・受付システムなど、生体データ利用時の必須規程として活用できます。 <インシデント対応の統一に> 漏えい時の報告期限(速報3〜5日、確報30日以内)を明記し、社内対応を標準化できます。 <委託先管理の強化に> 委託契約で管理責任・再委託可否・監査権限を明確化する際に役立ちます。 ■利用・作成時のポイント <生体データは個人識別符号に該当する高リスク情報> 顔・指紋・虹彩などは個人識別符号となり得るため、高度な管理が求められます。 <国外移転・クラウド利用の説明を具体化> 保管国名・保護制度・安全管理措置を本人に通知し同意を得る必要があるため、利用サービスに合わせて記載を調整してください。 <漏えい時の報告期限を運用に落とし込む> 速報は速やかに(3〜5日)・確報(30日/不正目的は60日)を踏まえ、報告経路や責任者をマニュアルで統一することが重要です。 ■テンプレートの利用メリット <例文付きで短時間作成> 目的・定義・管理措置・インシデント対応が揃っており、作成工数を削減できます。 <Excelで編集しやすい> 会社規模や業務に合わせて章追加・条文修正が容易です。 <生体データ特有のリスクに対応> 国外移転・第三者提供・消去方法・本人同意など、必要要素を網羅しています。 ※生体データの取扱い要件は法改正やガイドラインで変わる可能性があります。最新情報を確認し、自社規程との整合性を確保してご利用ください。
- 件
大カテゴリー
総務・社内業務カテゴリーから探す
社内行事・福利厚生 総務規程・社内ルール 社内申請・稟議・会議 報告書・日報 始末書・顛末書 台帳・名簿・管理表 業務マニュアル・引継ぎ 社内通知・連絡 事故・トラブル・危機管理
カテゴリーから探す
人事・労務 企画・マーケティング 経営・事業運営 営業・販売 AIプロンプト 業務管理・IT キャリア・生活文書 社外文書・ビジネス文例 総務・社内業務 画像・イラスト・図形素材 法務・契約 経理・会計・税務 はがき・カード
ファイル形式から探す
PDF Word Excel PowerPoint WMF テキスト 画像 Google ドキュメント Google スプレッドシート Google スライド
書式の書き方コラム
新着特集
建設工事に関わる安全書類をどの様に用意して対応するか?関連書式テンプレートから書き方の注意点などの役立つコラムをbizoceanがお届けします。
bizoceanがお勧めするセミナーや、実務に役立つ情報の動画をご紹介します。
近年の相続法改正により、大きな変更があった日本の相続制度について、専門家が解説します。
毎年、どこかが変更される確定申告について、毎年の変更点や注意点からおさえておきたい基本のやり方まで専門家が解説します。
2020年4月に施行された改正民法(債権法)に対応した、専門家作成の書式やその書き方をご紹介します
DX、SDG's、健康経営など、中小企業が乗り越えるべき経営課題解決に導くヒントをご紹介します
1998年の施行以降、大きな改正を繰り返す電子帳簿保存法について、専門家が詳しく説明・解説致します
成功企業の事例や専門家のわかりやすい解説でDXが簡単にわかります!
中小企業やベンチャー企業が知っておくべき・知っておきたい法律や制度について、専門家が解説します。
事業計画の作成について、事例をもとにしたビジネスモデルの考え方や、事業計画書の書き方等を専門家が詳しく解説します。 はじめて事業計画書を書くので不安という方も、ビジネスモデルを考えたいという方も是非ご利用ください。
会社の屋台骨を支える総務人事が、これからの時代どう立ち向かえばよいのか。解決のヒントとなる解説コラムや関連書式をご用意しました。
未だ過渡期にあるテレワーク・リモートワークについて就業規則の見直しから制度の設計まで実務にそくした考え方等を専門家が解説します。
国・政府関係機関・地方自治体が公表している新型コロナウイルス関連の助成・支援について各機関ごとにまとめ、特に注目すべき補助金・助成金・融資等の支援情報について専門家が解説しています。
ビジネス文書の書き方から、サラリーマンが知っておきたい税制まで、あなたのビジネススキルを向上させる知識・技術をご紹介します
経理財務処理は中小企業の大きな悩みの一つ。金融機関や税理士との付き合い方から法人化するべきかといった点から基本の経理処理方法まで、解説します。
おさえておきたい年末調整の基本から、最新年度の変更点まで、税理士など専門家が丁寧に解説します。