重要なお知らせ
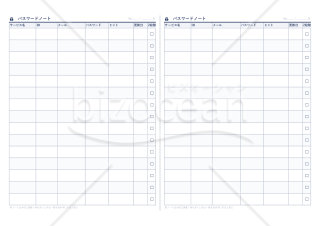
パスワード管理ノート(A4印刷・使い方の説明書付き)


/3

- ダウンロード数
- 0
- レビュー
-
 - 件
- ありがとう
- 3396
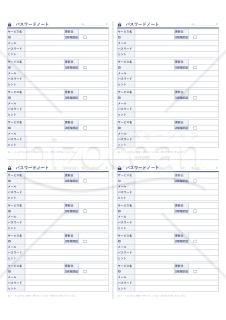
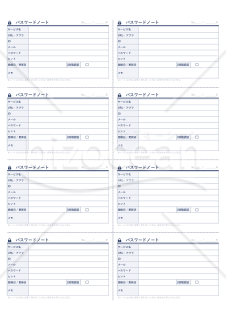
パスワードをメモしておける無料テンプレートです。 シンプルなデザインの3パターンをセットにしていますので、お好みのシートをA4サイズで印刷でき、必要に応じて切り取ってノート型にしてご利用いただくことも可能です。 サービス名、ID、メールアドレス、パスワード、パスワードを記載しない場合は、そのヒントをメモする枠、更新日などをメモできます。 セット内容は以下の3つのパターンです。使い方の説明書も収録しています。 ①ブロック型(A4縦の4面) ②カード型(A4縦の8面) ③ゆったり表(A4横の2面) 個人情報や不正アクセス対策に「パスワードの使いまわしはNG」と注意が呼びかけられていますが、すべてを記憶しておくことも難しいですよね。 ダウンロードも無料なのでぜひお役立てください。

レビューを投稿


有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です

有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です
プラン変更の確認
おすすめ書式テンプレート
ソーシャルメディア(SNS)業務利用規程
ソーシャルメディア(SNS)業務利用規程
メルマガ、ツイッター、フェイスブック等のソーシャルメディア(以下「SNS」という)を業務上利用し、情報発信する場合の利用ルールを定めた「ソーシャルメディア(SNS)業務利用規程」雛型です。 適宜ご編集の上でご利用いただければと存じます。
- 件
パソコン利用規程
パソコン利用規程
「パソコン利用規程」は、組織や企業内でパソコンやコンピュータシステムを使用する際のルールやガイドラインのことを指します。これは、パソコンのセキュリティやプライバシーの確保、適切な利用方法の促進、リソースの効率的な使用、法的要件の遵守などを目的としています。 本規程は、組織や企業の情報セキュリティポリシーと一致するように策定される場合があります。これには、従業員や利用者が遵守すべきルールや行動規範、アクセス権限や使用許可の管理、セキュリティ対策の実施、データのバックアップと保護、ソフトウェアのライセンスと利用条件などが含まれることがあります。
- 件
SNS私的利用ガイドライン
SNS私的利用ガイドライン
機密情報の漏洩や炎上騒ぎを防止する目的で、従業員によるSNS投稿につき、会社として何らかのルールを設けることは重要です。 本「SNS私的利用ガイドライン」ガイドラインは、従業員が私有するスマートデバイスやパソコンを通じていわゆるソーシャルネットワークサービス(SNS)を私的に利用するに際しての指針を定めたものです。 本ガイドラインは、以下の項目から構成されています。 1.職務専念義務 2.秘密保持義務 3.侮辱、名誉棄損 4.プライバシー 5.意見の表明 6.懲戒の可能性 適宜ご編集の上でご利用いただければと存じます。
- 件
電子署名管理規程
電子署名管理規程
近年、電子契約の普及に伴い、多くの企業で電子署名の導入が進んでいます。しかし、電子署名の適切な運用には、明確なルールと管理体制の整備が不可欠です。 本「電子署名管理規程」の雛型は、以下のような特徴を備えています。 1.電子署名と関連用語の定義を明確化 2.電子署名の種類と管理責任者を設定 3.秘密情報の管理方法を具体的に規定 4.電子署名の使用手順を規定 5.電子署名付き電子文書の受領時の検証手順を規定 6.教育・監査の実施方法を規定 本規程の雛型を活用することで、貴社の実情に合わせた電子署名管理規程を速やかに整備することができます。適宜ご編集の上でご利用いただければと存じます。2020年4月1日施行の改正民法対応版です。 〔条文タイトル〕 第1条(目的) 第2条(定義) 第3条(適用範囲) 第4条(電子署名の種類と管理責任者) 第5条(秘密情報等の管理) 第6条(電子署名の使用) 第7条(電子署名付き電子文書の受領) 第8条(教育・監査) 第9条(規程の改廃) 別表(電子署名の種類と管理責任者)
- 件
システムアクセス権限規程・細則
システムアクセス権限規程・細則
この「システムアクセス権限規程・細則」は、企業の情報システムセキュリティの根幹を担う重要な規程雛型です。 情報セキュリティマネジメントシステム(ISMS)やプライバシーマークの認証取得を目指す企業にとって、アクセス権限管理は最も重要な要素の一つとなります。 本規程雛型は、システム管理者権限から一般ユーザー権限まで、きめ細かなアクセス権限レベルの定義や、特権ID・共有IDの厳格な管理手順、そして具体的なパスワードポリシーまで、実用的な内容を詳細に規定しています。 規程と細則のセット構成により、基本方針から具体的な実施手順まで一貫した体系を持ち、企業規模や業態に応じてカスタマイズしやすい構造となっています。 インシデント対応や定期的な教育訓練についても実践的な内容を含んでおり、情報セキュリティ体制の構築・運用に即座に活用できます。 ISMSやプライバシーマークの認証取得を検討されている企業様、情報セキュリティ体制の整備・強化を図りたい企業様に、ぜひお勧めいたします。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 システムアクセス権限規程 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(管理体制) 第5条(アクセス権限レベル) 第6条(アクセス権限付与の原則) 第7条(アクセス権限の申請) 第8条(特権IDの管理) 第9条(共有IDの管理) 第10条(アクセス権限の変更) 第11条(アクセス権限の削除) 第12条(定期棚卸し) 第13条(パスワード管理) 第14条(ログ管理) 第15条(モニタリング) 第16条(インシデント対応) 第17条(教育・訓練) 第18条(監査) 第19条(違反への対応) 第20条(規程の改廃) システムアクセス権限規程細則 第1条(目的) 第2条(管理体制の詳細) 第3条(アクセス権限レベルの詳細) 第4条(特権ID管理の詳細) 第5条(パスワード管理の詳細) 第6条(ログ管理の詳細) 第7条(インシデント対応の詳細) 第8条(教育・訓練の詳細) 第9条(細則の改廃)
- 件
サイバーインシデント対応規程
サイバーインシデント対応規程
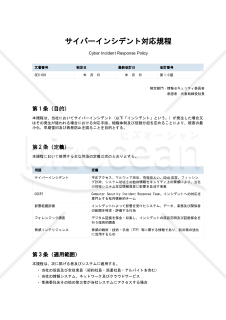
サイバー攻撃や情報漏えいは、もはや大企業だけの問題ではありません。不審なメールを開いてしまった、社内システムに見覚えのないアクセスがあった、顧客情報が外部に流出したかもしれない。 そういった事態が中小企業でも日常的に起きています。にもかかわらず、「いざとなったら誰が何をするか」が決まっていない会社は少なくありません。 この「サイバーインシデント対応規程」は、まさにその「いざというとき」のための社内ルール文書です。万が一のセキュリティ上のトラブルが起きた際に、誰が最初に動くのか、どこまでの権限で判断できるのか、社外にどう連絡するのか、証拠はどう残すのかといった手順を、あらかじめ社内で共有しておくための規程です。 具体的には、インシデントの深刻さに応じて「重大・中程度・軽微」の3段階に分けた対応レベルと初動の目安時間、情報システム担当者・法務・広報など各部門の役割分担、個人情報保護法など関連する法律に基づく行政機関への届出判断基準、さらに証拠保全の方法から訓練・教育の義務まで、会社として必要な対応を網羅しています。 別紙として、発生直後に使える「初動報告書」の様式も付属しています。 このような規程が社内に整備されていると、いざ問題が起きたときの対応が格段にスムーズになるだけでなく、取引先や顧客からの信頼にもつながります。 また、管理体制を整備していること自体が、万一の際のリスク軽減につながります。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(定義) 第3条(適用範囲) 第4条(インシデント対応体制) 第5条(インシデントの分類) 第6条(インシデント対応フロー) 第7条(外部通報・届出) 第8条(情報共有及び開示管理) 第9条(証拠の保全及び記録) 第10条(訓練及び教育) 第11条(外部専門家との連携) 第12条(規程の見直し) 第13条(違反時の措置)
- 件
大カテゴリー
業務管理・ITカテゴリーから探す
工程・プロジェクト管理 業種別テンプレート IT・Web・業務ツール Google Workspaceテンプレート 生産・仕入・原価管理
カテゴリーから探す
人事・労務 企画・マーケティング 経営・事業運営 営業・販売 AIプロンプト 業務管理・IT キャリア・生活文書 社外文書・ビジネス文例 総務・社内業務 画像・イラスト・図形素材 法務・契約 経理・会計・税務 はがき・カード
ファイル形式から探す
PDF Word Excel PowerPoint WMF テキスト 画像 Google ドキュメント Google スプレッドシート Google スライド
書式の書き方コラム
新着特集
建設工事に関わる安全書類をどの様に用意して対応するか?関連書式テンプレートから書き方の注意点などの役立つコラムをbizoceanがお届けします。
bizoceanがお勧めするセミナーや、実務に役立つ情報の動画をご紹介します。
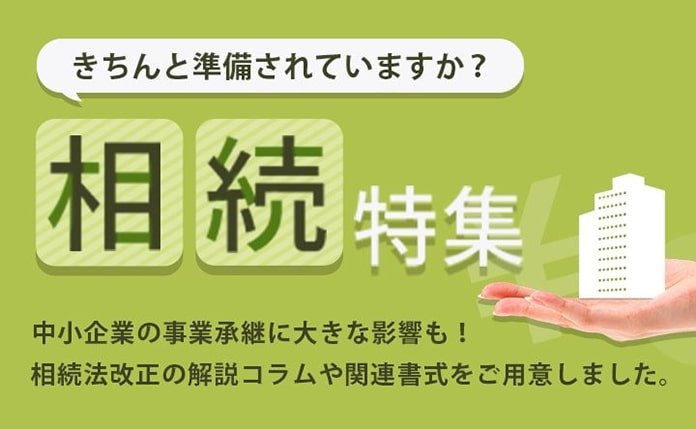
近年の相続法改正により、大きな変更があった日本の相続制度について、専門家が解説します。
毎年、どこかが変更される確定申告について、毎年の変更点や注意点からおさえておきたい基本のやり方まで専門家が解説します。
2020年4月に施行された改正民法(債権法)に対応した、専門家作成の書式やその書き方をご紹介します
DX、SDG's、健康経営など、中小企業が乗り越えるべき経営課題解決に導くヒントをご紹介します
1998年の施行以降、大きな改正を繰り返す電子帳簿保存法について、専門家が詳しく説明・解説致します
成功企業の事例や専門家のわかりやすい解説でDXが簡単にわかります!
中小企業やベンチャー企業が知っておくべき・知っておきたい法律や制度について、専門家が解説します。
事業計画の作成について、事例をもとにしたビジネスモデルの考え方や、事業計画書の書き方等を専門家が詳しく解説します。 はじめて事業計画書を書くので不安という方も、ビジネスモデルを考えたいという方も是非ご利用ください。
会社の屋台骨を支える総務人事が、これからの時代どう立ち向かえばよいのか。解決のヒントとなる解説コラムや関連書式をご用意しました。
未だ過渡期にあるテレワーク・リモートワークについて就業規則の見直しから制度の設計まで実務にそくした考え方等を専門家が解説します。
国・政府関係機関・地方自治体が公表している新型コロナウイルス関連の助成・支援について各機関ごとにまとめ、特に注目すべき補助金・助成金・融資等の支援情報について専門家が解説しています。
ビジネス文書の書き方から、サラリーマンが知っておきたい税制まで、あなたのビジネススキルを向上させる知識・技術をご紹介します
経理財務処理は中小企業の大きな悩みの一つ。金融機関や税理士との付き合い方から法人化するべきかといった点から基本の経理処理方法まで、解説します。
おさえておきたい年末調整の基本から、最新年度の変更点まで、税理士など専門家が丁寧に解説します。