SNS私的利用ガイドライン
/1

- ダウンロード数
- 1
- レビュー
-
 - 件
- ありがとう
- 749
機密情報の漏洩や炎上騒ぎを防止する目的で、従業員によるSNS投稿につき、会社として何らかのルールを設けることは重要です。 本「SNS私的利用ガイドライン」ガイドラインは、従業員が私有するスマートデバイスやパソコンを通じていわゆるソーシャルネットワークサービス(SNS)を私的に利用するに際しての指針を定めたものです。 本ガイドラインは、以下の項目から構成されています。 1.職務専念義務 2.秘密保持義務 3.侮辱、名誉棄損 4.プライバシー 5.意見の表明 6.懲戒の可能性 適宜ご編集の上でご利用いただければと存じます。
レビューを投稿


有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です

有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です
プラン変更の確認
おすすめ書式テンプレート
携帯電話利用規程
携帯電話利用規程
携帯電話利用規程のテンプレートです。
- 件
電子メールおよびインターネットに関するモニタリング規程
電子メールおよびインターネットに関するモニタリング規程
「電子メールおよびインターネットに関するモニタリング規程」とは、企業が従業員の電子メールおよびインターネットの使用に関して定めた社内規程です。この規程の主な内容は以下の通りです。 1.コンピュータの私的利用禁止 従業員は業務に関係しない電子メールやインターネットの使用を禁じられています。 2.モニタリングの目的 企業は従業員の健康や安全の確保、私的利用の防止、情報の漏洩防止、情報システムの安全を目的としてモニタリングを行うと明記しています。 3.モニタリングの内容および方法 全ての従業員または特定の従業員に対してモニタリングを行い、その範囲は送受信の記録や件名、アクセス先やアクセス時間などに限られることが基本ですが、特定の目的達成のためには内容まで閲覧することも認められています。 4.管理者の任免と権限 モニタリングを行う管理者は指定され、その任免や権限、任期、人数等の詳細が規定されています。 5.懲戒処分 従業員にこの規程を周知し、違反行為が判明した場合には懲戒処分を行うことが記述されています。 6.不服申し立て 従業員がモニタリングに対して不服を持った場合の申し立て先やその手続きが明記されています。 この規程は、情報の漏洩や不適切なコンピュータの使用を防ぐ目的で制定され、企業のITリソースの適切な使用やセキュリティを確保するための施策となります。 適宜ご編集の上でご利用いただければと存じます。
- 件
電子メール使用規程
電子メール使用規程
「電子メール使用規程」とは、企業や組織が電子メールの適切な使用方法や注意事項について定めた規定やルールのことを指します。 本ルールの概要を整理すると以下の通りです。 1.電子メールの使用制限 2.電子メールの私的利用禁止 3.電子メール文章の書き方 4.電子メールで使用する文字、形式 5.電子メール利用における注意事項 この規程は、社員が電子メールを利用する際のガイドラインとして作られており、適切なコミュニケーションを保ちながら情報の漏洩や不適切な使用を防ぐためのものです。 適宜ご編集の上でご利用いただければと存じます。
- 件
システム障害対応規程
システム障害対応規程
本「システム障害対応規程」は、企業のシステム運用における障害対応の基本方針から具体的な手順まで整理した実務的な内容となっています。 情報システム部門を持つ企業において、システム障害発生時の対応体制や手順を確立する際の指針として活用いただけます。 現代のビジネスにおいて、システム障害への迅速かつ適切な対応は事業継続の要となっています。 本規程雛型は、システム障害の検知から復旧、再発防止に至るまでの一連のプロセスを体系的に規定しており、企業規模や業態に応じてカスタマイズが可能な汎用性の高い内容となっています。 特に注目すべき特徴として、障害レベルの明確な定義と対応基準の設定、責任体制の明確化、具体的な対応手順の明示が挙げられます。 また、影響度判定の基準や報告体制、文書管理に至るまで、実務上必要となる要素を漏れなく網羅しています。 本規程雛型は、Microsoft Word形式で提供され、編集や修正が容易に行えます。適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(用語の定義) 第4条(責任と権限) 第5条(障害対応チーム) 第6条(障害レベルの分類) 第7条(影響度の判定基準) 第8条(障害の検知及び初動対応) 第9条(対応体制の拡大) 第10条(復旧作業) 第11条(利用者への対応) 第12条(報告書) 第13条(再発防止策) 第14条(教育訓練) 第15条(文書の管理) 第16条(見直し) 第17条(細則)
- 件
データバックアップ規程
データバックアップ規程
近年、企業におけるデータ管理の重要性が高まる中、適切なバックアップ体制の構築は事業継続の観点から必要不可欠となっています。 本「データバックアップ規程」は、企業のデータバックアップに関する基本的な枠組みを定めた雛型です。 中小企業から大企業まで、業種を問わず導入可能な汎用的な内容となっており、情報システム部門を持つ組織であれば、すぐに活用することができます。 バックアップの対象、頻度、方法、保存期間など、実務上必要となる基本的な事項を簡潔かつ明確に規定しています。 本雛型の特徴は、データバックアップに関する基本的な要件を必要十分な形で網羅している点にあります。 システム管理者の責任範囲、定期点検の実施、障害発生時の対応手順など、運用面での重要事項も明確に定められており、実務での即時活用が可能です。 また、規程の文言は平易かつ明確で、一般的な企業環境での利用を想定して作られています。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(バックアップの対象) 第5条(バックアップの頻度) 第6条(バックアップの方法) 第7条(保存期間) 第8条(責任と権限) 第9条(定期点検) 第10条(教育・訓練) 第11条(障害発生時の対応) 第12条(データ復旧) 第13条(規程の改廃) 第14条(規程の解釈)
- 件
システムアクセス権限規程・細則
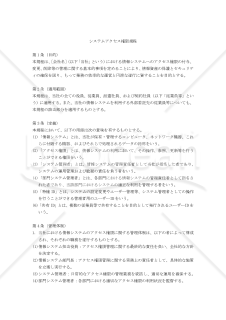
システムアクセス権限規程・細則
この「システムアクセス権限規程・細則」は、企業の情報システムセキュリティの根幹を担う重要な規程雛型です。 情報セキュリティマネジメントシステム(ISMS)やプライバシーマークの認証取得を目指す企業にとって、アクセス権限管理は最も重要な要素の一つとなります。 本規程雛型は、システム管理者権限から一般ユーザー権限まで、きめ細かなアクセス権限レベルの定義や、特権ID・共有IDの厳格な管理手順、そして具体的なパスワードポリシーまで、実用的な内容を詳細に規定しています。 規程と細則のセット構成により、基本方針から具体的な実施手順まで一貫した体系を持ち、企業規模や業態に応じてカスタマイズしやすい構造となっています。 インシデント対応や定期的な教育訓練についても実践的な内容を含んでおり、情報セキュリティ体制の構築・運用に即座に活用できます。 ISMSやプライバシーマークの認証取得を検討されている企業様、情報セキュリティ体制の整備・強化を図りたい企業様に、ぜひお勧めいたします。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 システムアクセス権限規程 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(管理体制) 第5条(アクセス権限レベル) 第6条(アクセス権限付与の原則) 第7条(アクセス権限の申請) 第8条(特権IDの管理) 第9条(共有IDの管理) 第10条(アクセス権限の変更) 第11条(アクセス権限の削除) 第12条(定期棚卸し) 第13条(パスワード管理) 第14条(ログ管理) 第15条(モニタリング) 第16条(インシデント対応) 第17条(教育・訓練) 第18条(監査) 第19条(違反への対応) 第20条(規程の改廃) システムアクセス権限規程細則 第1条(目的) 第2条(管理体制の詳細) 第3条(アクセス権限レベルの詳細) 第4条(特権ID管理の詳細) 第5条(パスワード管理の詳細) 第6条(ログ管理の詳細) 第7条(インシデント対応の詳細) 第8条(教育・訓練の詳細) 第9条(細則の改廃)
- 件
大カテゴリー
業務管理・ITカテゴリーから探す
工程・プロジェクト管理 業種別テンプレート IT・Web・業務ツール Google Workspaceテンプレート 生産・仕入・原価管理
カテゴリーから探す
営業・販売 企画・マーケティング AIプロンプト 人事・労務 業務管理・IT キャリア・生活文書 経営・事業運営 社外文書・ビジネス文例 総務・社内業務 画像・イラスト・図形素材 法務・契約 経理・会計・税務 はがき・カード
ファイル形式から探す
PDF Word Excel PowerPoint WMF テキスト 画像 Google ドキュメント Google スプレッドシート Google スライド
書式の書き方コラム


新着特集
建設工事に関わる安全書類をどの様に用意して対応するか?関連書式テンプレートから書き方の注意点などの役立つコラムをbizoceanがお届けします。
bizoceanがお勧めするセミナーや、実務に役立つ情報の動画をご紹介します。
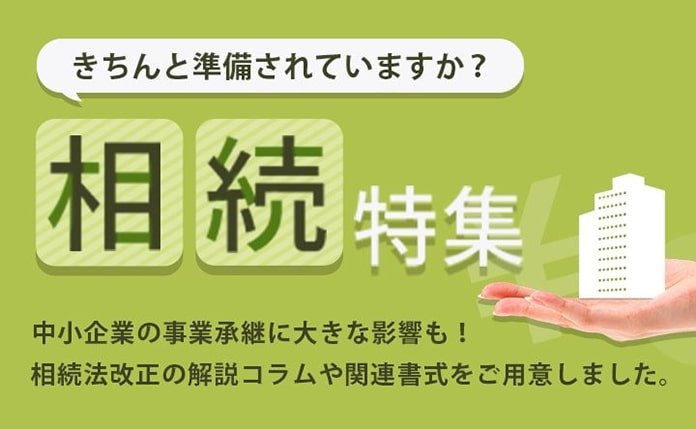
近年の相続法改正により、大きな変更があった日本の相続制度について、専門家が解説します。
毎年、どこかが変更される確定申告について、毎年の変更点や注意点からおさえておきたい基本のやり方まで専門家が解説します。
2020年4月に施行された改正民法(債権法)に対応した、専門家作成の書式やその書き方をご紹介します
DX、SDG's、健康経営など、中小企業が乗り越えるべき経営課題解決に導くヒントをご紹介します
1998年の施行以降、大きな改正を繰り返す電子帳簿保存法について、専門家が詳しく説明・解説致します
成功企業の事例や専門家のわかりやすい解説でDXが簡単にわかります!
中小企業やベンチャー企業が知っておくべき・知っておきたい法律や制度について、専門家が解説します。
事業計画の作成について、事例をもとにしたビジネスモデルの考え方や、事業計画書の書き方等を専門家が詳しく解説します。 はじめて事業計画書を書くので不安という方も、ビジネスモデルを考えたいという方も是非ご利用ください。
会社の屋台骨を支える総務人事が、これからの時代どう立ち向かえばよいのか。解決のヒントとなる解説コラムや関連書式をご用意しました。
未だ過渡期にあるテレワーク・リモートワークについて就業規則の見直しから制度の設計まで実務にそくした考え方等を専門家が解説します。
国・政府関係機関・地方自治体が公表している新型コロナウイルス関連の助成・支援について各機関ごとにまとめ、特に注目すべき補助金・助成金・融資等の支援情報について専門家が解説しています。
ビジネス文書の書き方から、サラリーマンが知っておきたい税制まで、あなたのビジネススキルを向上させる知識・技術をご紹介します
経理財務処理は中小企業の大きな悩みの一つ。金融機関や税理士との付き合い方から法人化するべきかといった点から基本の経理処理方法まで、解説します。
おさえておきたい年末調整の基本から、最新年度の変更点まで、税理士など専門家が丁寧に解説します。