プライバシーポリシー(英語版・中国語(簡体字・繁体字)版・韓国語版・日本語版)


/5

- ダウンロード数
- 0
- レビュー
-
 - 件
- ありがとう
- 752
プライバシーポリシーとは、ある組織(企業、団体、政府機関など)がどのように個人情報を収集・利用・共有するか、その情報を保護するための対策や、個人が自分自身の情報を管理する方法などを明確にした文書のことです。 組織は、このポリシーに従って運営を行うことで、個人情報保護法などの法律や規制に適合し、顧客や利用者に対して信頼性や安心感を提供することができます。また、個人にとっては、自分自身の情報をどのように取り扱われるのかを理解することができ、プライバシーに対する意識を高めることができます。 本書式は、英語・中国語(簡体字)・中国語(繁体字)・韓国語・日本語の多国語版を網羅した「プライバシーポリシー(英語版・中国語(簡体字・繁体字)版・韓国語版・日本語版)」の雛型です。 適宜ご編集の上でご利用いただければと存じます。
レビューを投稿


有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です

有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です
プラン変更の確認
おすすめ書式テンプレート
【改正公益通報者保護法対応版】内部通報保護規程
【改正公益通報者保護法対応版】内部通報保護規程
2020年6月8日、事業主に公益通報に係る対応窓口の設置等の体制整備を義務付けること、通報者の匿名性の確保の強化、保護対象の拡大などを主な内容とする公益通報者保護法の改正法が国会で成立し、6月12日に公布されました。施行は公布日から2年以内とされています。また、改正公益通報者保護法は、従業員300人以下の中小企業についても努力義務が課せられています。 改正の主な内容は、次の通りです。 ①事業主に公益通報の対応窓口設置等の体制整備を法律上義務付ける。なお、従業員300人以下の中小企業については、設置は努力義務とする。 ②匿名性の確保のため内部調査に従事する者に、正当な理由なく通報者を特定させる情報の漏洩を禁止するとともに、違反には罰則(罰金)を設ける。 ③公益通報に伴う通報者の損害賠償責任を免除する。 ④保護対象となる公益通報の範囲を拡大する。 ⑤保護対象となる権限のある行政機関あるいはマスコミ等への通報の範囲を拡大する。 ⑥保護対象となる通報者を従業員に限らず、退職者と役員にも拡大する。 本規程は、本改正に対応した内容となっておりますが、ご利用企業様の実情に合わせて、適宜ご編集頂ければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(最終責任者) 第3条(役員及び社員等の責務) 第4条(相談窓口及び通報窓口) 第5条(相談者及び通報者) 第6条(通報対象行為) 第7条(情報共有の範囲) 第8条(利益相反関係の排除) 第9条(通報の方法) 第10条(通報者の保護) 第11条(通報受領の通知) 第12条(通報内容の検討) 第13条(調査) 第14条(調査における配慮) 第15条(調査への協力義務) 第16条(調査状況の通知) 第17条(調査結果) 第18条(是正措置) 第19条(懲戒処分) 第20条(是正結果の通知) 第21条(フォローアップ) 第22条(通報者等の保護) 第23条(通報者等の秘密及び個人情報等の保護) 第24条(相談又は通報を受けた者の責務) 第25条(改廃等) 第26条(見直し)
- 件
コンプライアンス委員会規程
コンプライアンス委員会規程
コンプライアンス委員会とは、企業が自社のコンプライアンスを補完するために設置する機関で、企業内のコンプライアンスの統括する部署横断的な組織です。 そして同委員会の役割は、コンプライアンス体制を構築し、それを維持・管理することです。 本書式は、同委員会の設置に関する「コンプライアンス委員会規程」の雛型です。適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(総則) 第2条(目的) 第3条(任務) 第4条(社員の協力義務) 第5条(構成人数) 第6条(任命要件) 第7条(任期) 第8条(責務) 第9条(委員長等) 第10条(開催) 第11条(事務局) 第12条(コンプライアンス意識の啓発) 第13条(コンプライアンス教育) 第14条(通報の受付) 第15条(事実関係の調査) 第16条(中止命令) 第17条(原因の究明) 第18条(再発防止策の提言) 第19条(任務の停止)
- 件
機密管理規程
機密管理規程
「機密管理規程」とは、企業や組織が機密情報の管理と保護を図るために制定する内部規程のことを指します。これは、ビジネス上の重要な情報、特許や商標などの知的財産、個人情報など、不適切な公開や漏洩が組織に損害を与える可能性のある情報を保護するためのものです。 〔条文タイトル〕 第1章 総則 第1条 (目的) 第2条 (適用範囲) 第3条 (定義) 第4条 (守秘義務) 第5条 (外部への持出し及び複製等の作成禁止) 第6条 (退職時の返還義務) 第2章 取得・利用の原則 第7条 (利用の原則) 第8条 (利用手続) 第9条 (営業上の情報の収集) 第10条 (個人情報の収集、取得及び利用) 第3章 管理体制 第11条 (保管方法) 第12条 (保存期間) 第13条 (廃棄) 第14条 (個人情報の提供、移送、開示、訂正及び削除) 第4章 機密管理責任者及び個人情報保護管理者 第15条 (機密管理責任者等の選任) 第16条 (機密管理責任者等の職務権限) 第5章 その他 第17条 (誓約書) 第18条 (罰則)
- 件
社内情報管理規程
社内情報管理規程
本「社内情報管理規程」は、企業や組織における情報管理の基本的な枠組みを提供する雛型です。 情報セキュリティの確保は、現代のビジネス環境において極めて重要な課題となっています。本規程は、情報の適切な分類、管理、保護を通じて、企業の競争力維持と法的リスクの低減を図ることを目的としています。 本雛型は、第10章から成り、条文数は47条に及びます。情報の分類から具体的な取り扱い方法、教育・監査、インシデント対応、特殊情報の取り扱い、技術的・物理的セキュリティ対策、従業員の遵守事項まで、幅広くカバーしています。 特に、近年重要性が増しているクラウドサービスの利用やテレワーク時の情報管理にも言及しており、現代のIT環境に即した内容となっています。 また、本規程は単なるルールの羅列ではなく、各条項の背景にある考え方や重要性を理解できるよう配慮されています。 これにより、従業員の情報セキュリティに対する意識向上にも寄与することが期待されます。 適宜ご編集の上でご利用いただければと存じます。 〔章タイトル〕 第1章 総則 第2章 情報の分類と管理 第3章 情報の取り扱い 第4章 教育と監査 第5章 インシデント対応 第6章 特殊な情報の取り扱い 第7章 技術的対策 第8章 物理的セキュリティ 第9章 従業員の遵守事項 第10章 違反時の措置
- 件
顧客情報業務委託規程
顧客情報業務委託規程
本「顧客情報業務委託規程」は、企業が顧客情報の取り扱いを外部に委託する際に必要となる規程を、迅速かつ確実に整備するための雛型です。 本雛型は、個人情報保護法をはじめとする関連法規に準拠した内容となっており、委託先の選定から事故対応まで必要な要素を網羅しています。 実際の業務フローを考慮した実用的な規定を含んでおり、各社の状況に合わせて調整しやすい柔軟な構成となっています。 本雛型は、顧客情報を扱う業務の外部委託を検討している企業や、既存の業務委託規程の見直しを行う企業、さらには情報セキュリティ体制の強化を図る企業にとって特に有用です。 企業規模や業種を問わず、顧客情報の保護を重視するあらゆる組織にご活用いただけます。 本雛型を使用することで、一から規程を作成する手間を大幅に削減し、時間とコストを節約することができます。 また、重要な要素の見落としを防ぎ、包括的なリスク管理を実現することが可能です。 すぐに利用可能な形式で提供されるため、迅速な規程の整備が可能であり、法務や情報セキュリティの専門知識を補完する役割も果たします。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(委託先の選定基準) 第5条(事前評価) 第6条(委託契約の締結) 第7条(再委託の取り扱い) 第8条(委託先の監督) 第9条(定期報告) 第10条(是正措置) 第11条(物理的安全管理措置) 第12条(技術的安全管理措置) 第13条(人的安全管理措置) 第14条(事故発生時の対応) 第15条(損害賠償) 第16条(社内教育・研修) 第17条(内部監査) 第18条(文書管理) 第19条(規程の見直し) 第20条(細則) 附則
- 件
【法改正対応】安全管理規程(生体データ対応)【例文付き】
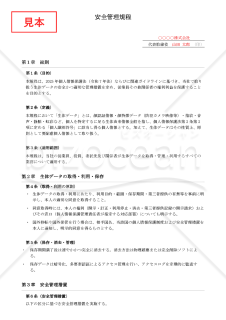
【法改正対応】安全管理規程(生体データ対応)【例文付き】
2025年個人情報保護法改正に対応した「安全管理規程」テンプレートです。顔認証や指紋、虹彩情報などの生体データの取得・利用・保存・消去に至る一連のフローを、個人情報保護委員会のガイドラインに基づき記載しており、企業の内部規程整備に役立ちます。例文付きのため、初めて規程を作成する担当者でもスムーズに導入可能です。 ■安全管理規程(生体データ対応)とは 企業が取り扱う個人情報、とりわけ指紋や顔認証といった生体データの管理方法を定めた内部規程です。法令遵守や社員・関係者の権利保護を徹底するための重要な文書であり、漏えいや不正利用のリスク低減を目的としています。 ■テンプレートの利用シーン <社内で新たに生体認証システムを導入する際に> 利用目的や保存期間を従業員へ明示し、同意取得のルール明文化に活用できます。 <委託先・外部ベンダーとの契約管理に> 委託契約書における管理責任や委託先への監督措置(安全管理体制の確認を含む)を明記する際に活用できます。 <インシデント発生時の対応ルール整備に> 報告義務や再発防止策の文書化など、トラブル対応の指針を規程化できます。 ■作成・利用時のポイント <同意取得の徹底> 生体データの取得時には利用目的・保存期間・第三者提供の有無を明確に説明し、同意記録を必ず残しましょう。 <アクセス権限を最小化> データ管理者を限定し、アクセスログの記録・定期監査を実施することで、内部不正リスクを抑止できます。 <インシデント報告の統一> 速報・確報・再発防止策を含む標準フローを規程化し、実効性を担保しましょう。 ■テンプレートの利用メリット <Word形式でカスタマイズが容易> 自社の業種や体制に合わせた修正が簡単にできます。 <法改正対応で安心> 2025年の個人情報保護法改正やガイドラインを踏まえた規定例を記載しています。 <例文付きで実務に直結> 文例を参考に、初めて安全管理規程を整備する企業にもわかりやすい構成です。
- 件
大カテゴリー
総務・社内業務カテゴリーから探す
社内行事・福利厚生 総務規程・社内ルール 社内申請・稟議・会議 報告書・日報 始末書・顛末書 台帳・名簿・管理表 業務マニュアル・引継ぎ 社内通知・連絡 事故・トラブル・危機管理
カテゴリーから探す
人事・労務 営業・販売 企画・マーケティング AIプロンプト 業務管理・IT キャリア・生活文書 経営・事業運営 社外文書・ビジネス文例 総務・社内業務 画像・イラスト・図形素材 法務・契約 経理・会計・税務 はがき・カード
ファイル形式から探す
PDF Word Excel PowerPoint WMF テキスト 画像 Google ドキュメント Google スプレッドシート Google スライド
書式の書き方コラム
新着特集
建設工事に関わる安全書類をどの様に用意して対応するか?関連書式テンプレートから書き方の注意点などの役立つコラムをbizoceanがお届けします。
bizoceanがお勧めするセミナーや、実務に役立つ情報の動画をご紹介します。
近年の相続法改正により、大きな変更があった日本の相続制度について、専門家が解説します。
毎年、どこかが変更される確定申告について、毎年の変更点や注意点からおさえておきたい基本のやり方まで専門家が解説します。
2020年4月に施行された改正民法(債権法)に対応した、専門家作成の書式やその書き方をご紹介します
DX、SDG's、健康経営など、中小企業が乗り越えるべき経営課題解決に導くヒントをご紹介します
1998年の施行以降、大きな改正を繰り返す電子帳簿保存法について、専門家が詳しく説明・解説致します
成功企業の事例や専門家のわかりやすい解説でDXが簡単にわかります!
中小企業やベンチャー企業が知っておくべき・知っておきたい法律や制度について、専門家が解説します。
事業計画の作成について、事例をもとにしたビジネスモデルの考え方や、事業計画書の書き方等を専門家が詳しく解説します。 はじめて事業計画書を書くので不安という方も、ビジネスモデルを考えたいという方も是非ご利用ください。
会社の屋台骨を支える総務人事が、これからの時代どう立ち向かえばよいのか。解決のヒントとなる解説コラムや関連書式をご用意しました。
未だ過渡期にあるテレワーク・リモートワークについて就業規則の見直しから制度の設計まで実務にそくした考え方等を専門家が解説します。
国・政府関係機関・地方自治体が公表している新型コロナウイルス関連の助成・支援について各機関ごとにまとめ、特に注目すべき補助金・助成金・融資等の支援情報について専門家が解説しています。
ビジネス文書の書き方から、サラリーマンが知っておきたい税制まで、あなたのビジネススキルを向上させる知識・技術をご紹介します
経理財務処理は中小企業の大きな悩みの一つ。金融機関や税理士との付き合い方から法人化するべきかといった点から基本の経理処理方法まで、解説します。
おさえておきたい年末調整の基本から、最新年度の変更点まで、税理士など専門家が丁寧に解説します。