文書保管管理規程


/2

- ダウンロード数
- 0
- レビュー
-
 - 件
- ありがとう
- 747
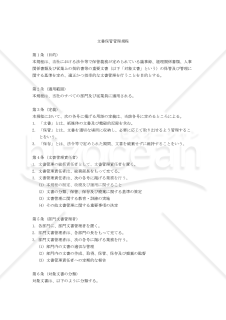
本「文書保管管理規程」は、企業や組織が重要な文書を適切に管理するための雛型です。 法令遵守と効率的な文書管理を両立させることを目的とし、文書の作成から廃棄までの全プロセスを網羅しています。 本雛型は、文書管理責任者の役割、対象文書の分類、保管方法、セキュリティ対策、教育訓練など、文書管理に関する重要な側面を詳細に定めています。 また、別表として一般的な文書の保管期間を提示しており、各組織の実情に合わせて調整することができます。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(文書管理責任者) 第5条(部門文書管理者) 第6条(対象文書の分類) 第7条(文書の作成・取得) 第8条(文書の登録) 第9条(保管期間) 第10条(保管方法) 第11条(保管場所の環境管理) 第12条(文書の利用) 第13条(文書の貸出) 第14条(文書の廃棄) 第15条(廃棄の中止) 第16条(機密保持) 第17条(セキュリティ事故への対応) 第18条(教育・訓練) 第19条(内部監査) 第20条(規程の改廃) 第21条(細則) 別表:文書保管期間

レビューを投稿


有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です

有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です
プラン変更の確認
おすすめ書式テンプレート
【働き方改革関連法対応版】専門業務型裁量労働制規程
【働き方改革関連法対応版】専門業務型裁量労働制規程
「働き方改革関連法対応版」の専門業務型裁量労働制規程とは、働き方改革関連法に基づいて改定された、専門業務型裁量労働制に関する規程のことです。働き方改革関連法は、労働時間の上限規制や時間外労働の上限規制、休日労働に関する規定など、労働者の働き方や労働環境を改善することを目的としています。 専門業務型裁量労働制は、専門的な業務に従事する社員に対して、一定の労働時間をみなし労働時間として取り扱い、業務遂行の手段や時間配分を社員自身が決定することができる制度です。これにより、柔軟な働き方が可能となり、労働者の生産性や働きやすさを向上させることが期待されています。 適宜ご編集の上でご利用いただければと存じます。2019年4月1日施行の働き方改革関連法対応版です。 〔条文タイトル〕 第1条(概要) 第2条(用語の定義) 第3条(適用対象) 第4条(みなし労働時間) 第5条(労働時間の範囲) 第6条(休日出勤等) 第7条(適用除外) 第8条(労働時間の指定)
- 件
法律(法規)文書管理台帳・Word

法律(法規)文書管理台帳・Word
「法律(法規)文書管理台帳」とは、事業者が保有する法律文書を管理するための帳簿のことです。 法律文書は、契約書や通知書などといった法的な効力を有する文書全般のことを意味します。 法律文書管理台帳を作成する目的は、法的な効力を有する文書を適切に管理し、業務の効率化や法令遵守に資するためです。必要な文書をすぐに見つけられるように、定期的に更新し、適切な保存方法をとる必要があります。 本テンプレートは、Wordで作成した「法律(法規)文書管理台帳」です。 無料でダウンロードをすることが可能なので、ぜひ活用してください。
- 件
サイバーセキュリティマニュアル〔サイバー攻撃事例と対策方法〕
サイバーセキュリティマニュアル〔サイバー攻撃事例と対策方法〕
現代のビジネス環境において、サイバーセキュリティは企業の存続に直結する重要課題となっています。 日々進化するサイバー脅威に対し、組織全体で一丸となって取り組むことが不可欠です。本マニュアルは、そのための包括的かつ実践的なガイドラインを提供します。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 1.はじめに 1.1 マニュアルの目的 1.2 サイバーセキュリティの重要性 2.主なサイバー攻撃の種類と事例 2.1 フィッシング攻撃 2.2 マルウェア感染 2.3 ランサムウェア 2.4 DDoS攻撃 2.5 内部脅威 3.各攻撃タイプに対する対策方法 3.1 フィッシング攻撃対策 3.2 マルウェア感染対策 3.3 ランサムウェア対策 3.4 DDoS攻撃対策 3.5 内部脅威対策 4.インシデント対応計画 4.1 検知と分析 4.2 封じ込めと根絶 4.3 復旧と事後対応 5.セキュリティポリシーとベストプラクティス 5.1 パスワード管理 5.2 アクセス制御 5.3 ソフトウェアの更新 5.4 データバックアップ
- 件
製品リコール対応規程
製品リコール対応規程
この「製品リコール対応規程」は、企業が製品安全と消費者保護を最優先に考えるための包括的な指針となります。 本規程は、リコールの判断基準から実施手順、再発防止策まで、一連のプロセスを詳細に定義しています。企業の規模や業種を問わず適用可能な柔軟性を持ち、法令遵守と社会的責任の遂行をサポートします。 リスク管理体制の構築、迅速な初動対応、効果的な情報伝達など、リコール対応に必要不可欠な要素をカバーしており、企業の信頼性向上と消費者との良好な関係維持に貢献します。 この規程を導入することで、企業は製品事故発生時の混乱を最小限に抑え、体系的かつ効率的な対応を実現できます。 さらに、定期的な教育・訓練の実施や記録管理に関する規定も含まれており、継続的な改善と組織全体の意識向上を促進します。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(用語の定義) 第4条(リコール実施の判断基準) 第5条(リスク評価) 第6条(リコール対策本部の設置) 第7条(対策本部の役割) 第8条(対策本部の解散) 第9条(情報収集と分析) 第10条(初動対応) 第11条(リコール計画の策定) 第12条(関係機関への報告) 第13条(消費者への告知) 第14条(製品の回収・修理・交換・返金) 第15条(進捗管理と報告) 第16条(原因究明) 第17条(再発防止策の策定と実施) 第18条(マニュアル等の改訂) 第19条(教育・訓練の実施) 第20条(教育・訓練の記録) 第21条(記録の保管) 第22条(情報管理)
- 件
バックグラウンド調査規程
バックグラウンド調査規程
本規程は、企業における採用活動および人事管理の一環として実施するバックグラウンド調査について、その実施方法、範囲、および個人情報の取り扱いに関する基準を定めた雛型となります。 近年、人材の適切な選考と配置の重要性が増す中、バックグラウンド調査は単なる経歴確認にとどまらない適性評価の手段として注目されています。 本規程は、この調査プロセスを法令順守のもと、公正かつ効果的に実施するためのガイドラインを提供します。 従来のレファレンスチェックが前職の上司や同僚への照会による評価確認を主としているのに対し、バックグラウンド調査はより広範な視点から候補者の適性を評価します。 具体的には、学歴・職歴の確認、資格・免許の検証、法令の範囲内での信用情報の確認など、多角的な調査を実施することで、より信頼性の高い人材評価を可能とします。 本規程は特に以下のような場面での活用を想定しています。 まず、管理職以上の採用プロセスにおいて、候補者の経歴や適性を適切に評価する際の指針となります。 また、金融機関や情報セキュリティ企業など、高い信頼性が求められる業界での採用において、リスク管理の観点から必要となる調査の範囲と方法を明確化します。 本規程の特徴は、調査の実施手順を詳細に規定しながらも、個人情報保護とプライバシーの尊重を徹底している点にあります。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(調査対象者) 第5条(調査実施の判断) 第6条(調査実施の条件) 第7条(調査実施者の選定) 第8条(調査方法) 第9条(基本的調査項目) 第10条(追加的調査項目) 第11条(レファレンスチェック) 第12条(調査における禁止事項) 第13条(調査結果の確認) 第14条(調査結果の記録) 第15条(個人情報の保護) 第16条(情報の保管および廃棄) 第17条(調査結果の評価) 第18条(調査対象者の権利) 第19条(苦情・相談への対応) 第20条(教育・研修) 第21条(内部監査) 第22条(規程の改廃) 第23条(補則)
- 件
システムアクセス権限規程・細則
システムアクセス権限規程・細則
この「システムアクセス権限規程・細則」は、企業の情報システムセキュリティの根幹を担う重要な規程雛型です。 情報セキュリティマネジメントシステム(ISMS)やプライバシーマークの認証取得を目指す企業にとって、アクセス権限管理は最も重要な要素の一つとなります。 本規程雛型は、システム管理者権限から一般ユーザー権限まで、きめ細かなアクセス権限レベルの定義や、特権ID・共有IDの厳格な管理手順、そして具体的なパスワードポリシーまで、実用的な内容を詳細に規定しています。 規程と細則のセット構成により、基本方針から具体的な実施手順まで一貫した体系を持ち、企業規模や業態に応じてカスタマイズしやすい構造となっています。 インシデント対応や定期的な教育訓練についても実践的な内容を含んでおり、情報セキュリティ体制の構築・運用に即座に活用できます。 ISMSやプライバシーマークの認証取得を検討されている企業様、情報セキュリティ体制の整備・強化を図りたい企業様に、ぜひお勧めいたします。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 システムアクセス権限規程 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(管理体制) 第5条(アクセス権限レベル) 第6条(アクセス権限付与の原則) 第7条(アクセス権限の申請) 第8条(特権IDの管理) 第9条(共有IDの管理) 第10条(アクセス権限の変更) 第11条(アクセス権限の削除) 第12条(定期棚卸し) 第13条(パスワード管理) 第14条(ログ管理) 第15条(モニタリング) 第16条(インシデント対応) 第17条(教育・訓練) 第18条(監査) 第19条(違反への対応) 第20条(規程の改廃) システムアクセス権限規程細則 第1条(目的) 第2条(管理体制の詳細) 第3条(アクセス権限レベルの詳細) 第4条(特権ID管理の詳細) 第5条(パスワード管理の詳細) 第6条(ログ管理の詳細) 第7条(インシデント対応の詳細) 第8条(教育・訓練の詳細) 第9条(細則の改廃)
- 件
大カテゴリー
総務・庶務書式カテゴリーから探す
交通事故報告書 自家用車・マイカー使用申請書 事故報告書・事故申告書 点検表 文書管理 社内規程・規則 業務関連 危機管理 クレーム・トラブル対応 紛失届 損害賠償請求書 慶弔見舞金 休業案内
カテゴリーから探す
経営・監査書式 社内文書・社内書類 人事・労務書式 営業・販売書式 売上管理 経理業務 契約書 Googleドライブ書式 経営企画 請求・注文 トリセツ 社外文書 業務管理 中国語・中文ビジネス文書・書式 コロナウイルス感染症対策 マーケティング リモートワーク 製造・生産管理 企画書 英文ビジネス書類・書式(Letter) 業種別の書式 その他(ビジネス向け) 総務・庶務書式 法務書式 経理・会計・財務書式 マーケティング・販促・プロモーション書式
ファイル形式から探す
PDF Word Excel PowerPoint WMF テキスト 画像 Google ドキュメント Google スプレッドシート Google スライド
書式の書き方コラム
新着特集
建設工事に関わる安全書類をどの様に用意して対応するか?関連書式テンプレートから書き方の注意点などの役立つコラムをbizoceanがお届けします。
bizoceanがお勧めするセミナーや、実務に役立つ情報の動画をご紹介します。
近年の相続法改正により、大きな変更があった日本の相続制度について、専門家が解説します。
毎年、どこかが変更される確定申告について、毎年の変更点や注意点からおさえておきたい基本のやり方まで専門家が解説します。
2020年4月に施行された改正民法(債権法)に対応した、専門家作成の書式やその書き方をご紹介します
DX、SDG's、健康経営など、中小企業が乗り越えるべき経営課題解決に導くヒントをご紹介します
1998年の施行以降、大きな改正を繰り返す電子帳簿保存法について、専門家が詳しく説明・解説致します
成功企業の事例や専門家のわかりやすい解説でDXが簡単にわかります!
中小企業やベンチャー企業が知っておくべき・知っておきたい法律や制度について、専門家が解説します。
事業計画の作成について、事例をもとにしたビジネスモデルの考え方や、事業計画書の書き方等を専門家が詳しく解説します。 はじめて事業計画書を書くので不安という方も、ビジネスモデルを考えたいという方も是非ご利用ください。
会社の屋台骨を支える総務人事が、これからの時代どう立ち向かえばよいのか。解決のヒントとなる解説コラムや関連書式をご用意しました。
未だ過渡期にあるテレワーク・リモートワークについて就業規則の見直しから制度の設計まで実務にそくした考え方等を専門家が解説します。
国・政府関係機関・地方自治体が公表している新型コロナウイルス関連の助成・支援について各機関ごとにまとめ、特に注目すべき補助金・助成金・融資等の支援情報について専門家が解説しています。
ビジネス文書の書き方から、サラリーマンが知っておきたい税制まで、あなたのビジネススキルを向上させる知識・技術をご紹介します
経理財務処理は中小企業の大きな悩みの一つ。金融機関や税理士との付き合い方から法人化するべきかといった点から基本の経理処理方法まで、解説します。
おさえておきたい年末調整の基本から、最新年度の変更点まで、税理士など専門家が丁寧に解説します。