原材料トレーサビリティ規程


/2

- ダウンロード数
- 0
- レビュー
-
 - 件
- ありがとう
- 748
製品の安全性と品質管理が重要視される現代において、原材料トレーサビリティは不可欠な要素となっています。 本「原材料トレーサビリティ規程」は、業種の企業が迅速かつ効果的にトレーサビリティシステムを構築・運用するための雛型です。 本雛型は、原材料の調達から製品の出荷に至るまでの全工程を網羅し、各段階での情報管理や責任の所在を明確に定義しています。 組織体制の構築から日常的な運用手順、さらには緊急時の対応まで、トレーサビリティに関する重要な側面をカバーしています。 主な特徴として、トレーサビリティ管理委員会の設置や管理責任者の役割定義、サプライヤーの選定・評価基準、原材料の受入れから出荷までの詳細な記録方法、製造工程の管理、情報セキュリティ対策、内部監査やトレーサビリティテストの実施方法などが含まれています。 また、継続的な改善や教育訓練の実施についても明確に規定しており、長期的な品質管理体制の構築を支援します。 本雛型は、食品、医薬品、自動車部品など、高度な品質管理が求められる業界はもちろん、様々な製造業に適用可能です。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(トレーサビリティ管理委員会) 第5条(トレーサビリティ管理責任者) 第6条(部門責任者) 第7条(サプライヤーの選定と評価) 第8条(原材料の受入れ) 第9条(原材料の保管) 第10条(原材料の出庫) 第11条(製造指図書) 第12条(工程内管理) 第13条(製品の包装・表示) 第14条(製造ロットの設定) 第15条(製品の保管) 第16条(出荷前検査) 第17条(製品の出荷) 第18条(販売記録) 第19条(トレーサビリティシステム) 第20条(情報の保管) 第21条(情報セキュリティ) 第22条(内部監査) 第23条(トレーサビリティテスト) 第24条(是正措置) 第25条(継続的改善) 第26条(教育訓練の実施) 第27条(教育記録) 第28条(製品回収) 第29条(緊急連絡体制) 第30条(法令遵守) 第31条(規程の見直し)

レビューを投稿


有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です

有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です
プラン変更の確認
おすすめ書式テンプレート
ABC分析_数量_製造業

ABC分析_数量_製造業
製造業向け、数量によるABC分析。商品、サービス、原価等のABC分析を行うためのExcel(エクセル)システム。ABC分析に必要な、入力項目の並べ替えは自動で行われます。また、パレート図を出力します。A4縦
- 件
リスク管理規程
リスク管理規程
リスク管理規程は、組織や企業内でのリスクを特定し、評価し、管理するためのガイドラインや手順です。これらの規程は、組織が潜在的なリスクに対処するための方法を提供し、適切なリスク管理の実践を促すことを目的としています。 本雛型は適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条 目的 第2条 適用範囲 第3条 定義 第4条 原則 第5条 基本方針 第6条 取締役会 第7条 リスク管理担当役員 第8条 リスク管理推進委員 第9条 リスク管理基本方針の決定 第10条 リスクの認識・分析 第11条 リスク情報の収集 第12条 日常的リスク管理 第13条 事故等発生報告 第14条 その他リスク管理事項 第15条 内部監査 第16条 人材育成と人事管理 第17条 規程の所管および改廃
- 件
マイナンバー提出拒否についての届出書【例文付き】
マイナンバー提出拒否についての届出書【例文付き】
マイナンバーの提出に関する本人の意思を明確に伝え、社内手続きを適切に進めるための届出書です。個人番号の提供依頼を受けたうえで、現時点では提出を控える旨を申し出ることができ、あわせて健康保険証廃止後の資格確認方法(マイナ保険証または資格確認書)の希望も整理できます。個人情報の取扱いや事務手続きへの影響について理解していることを示す項目も含まれており、企業・従業員双方にとって適切な対応を支援します。 ■マイナンバー提出拒否についての届出書とは 会社が従業員に対してマイナンバーの利用目的や事務上の必要性を説明したうえで、本人が現時点で提出しない意思を届け出るための社内文書です。企業は源泉徴収票や社会保険関係書類などの作成事務において個人番号を取り扱う義務があり、法令上認められた目的の範囲でのみ取得・利用・保管するとともに、適切な安全管理措置を講じる必要があります。 ■テンプレートの利用シーン <従業員からの提出拒否意思の記録に> マイナンバーの提出を行わない従業員の意思や、会社が提供を求めた経緯を文書として残す際に活用できます。 <社内の個人情報管理対応に> 提出状況の管理や手続き対応を適切に行うための記録書類として利用できます。 <健康保険の資格確認方法の整理に> マイナ保険証の利用有無や資格確認書の交付希望を確認する場面で役立ちます。 ■作成・利用時のポイント <意思表示の経緯を明確に> 会社からの説明を受けたうえでの判断であることを記載し、手続きの透明性を確保しましょう。 <資格確認方法の選択> 医療機関受診時の自己負担や受付手続きに関わるため、希望する方法を正確にチェックすることが重要です。 <個人情報の取扱いを適切に管理> 記載内容は個人番号その他の重要な個人情報を含むため、個人情報保護法やマイナンバー法、社内規程に基づいた厳重な管理が必要です。 ■テンプレートの利用メリット <例文付きでスムーズに作成可能> 必要事項が整理されているため、内容を調整するだけで簡単に届出書を作成できます。 <Word形式で柔軟にカスタマイズ> 自社の運用ルールや表現に合わせて編集しやすく、汎用的に利用できます。
- 件
生成 AI の業務利用に関する規程

生成 AI の業務利用に関する規程
「生成AIの業務利用に関する規程」は、会社において、従業員が生成AIを業務に利用する際のルールや規定を定めた規程の雛型です。 この規程は、生成AIを効果的かつ適切に活用するため、また機密情報の漏洩防止をするために必要な規程です。 以下に本雛型のポイントを記します。適宜ご編集の上でご利用いただければと存じます。 【ポイント説明】 〔第1条〕 サービスの内容利用規約の内容等によっては業務に利用することができない生成AIもあるため、生成AIの種類を特定したうえで業務利用を認める内容としています。 〔第2条〕 部署や業務内容によっては、情報漏洩の点、不正確な生成物となるリスクがある点等から生成AIの利用が不適切な場合もあると考えます。したがって、部署を限定しています。 〔第3条〕 企業秘密、個人情報(ただし、利用目的の範囲、生成AI事業者等におけるデータの取扱いおよびアクセス制御等について検討したうえで、個人データの入力を認めることもあり得る)、および秘密保持義務を負っている情報等を含むプロンプトは入力させるべきではありません。 〔第4条〕 個人情報保護委員会の注意喚起を踏まえ、プロンプト等を学習に利用されない設定とすることを従業員に義務付けています。 〔第5条〕 生成AIの生成物の著作権侵害リスクや正確性の問題等については前述の通りです。実際に、著作権侵害か否かを網羅的に確認することは容易ではないですが、少なくともプロンプトにおいて既存の著作物に関する情報を入力している場合には、類似性を慎重に検討すべきです。また、その他の知的財産権の侵害にならないかも確認すべきです。 〔第6条〕 従業員が生成AIを利用する中で情報漏洩等が発覚した場合の報告義務を定めています。また、調査が必要となる可能性もあるため、続く第7条で調査への協力義務も定めています。 〔第8条〕 生成AIの業務利用に関しては、生成AIの進化や利用規約の変更等にも影響を受けるため、不都合が生じた場合に備えて、業務利用の禁止や停止を命じる権限を定めています。
- 件
システム障害対応規程
システム障害対応規程
本「システム障害対応規程」は、企業のシステム運用における障害対応の基本方針から具体的な手順まで整理した実務的な内容となっています。 情報システム部門を持つ企業において、システム障害発生時の対応体制や手順を確立する際の指針として活用いただけます。 現代のビジネスにおいて、システム障害への迅速かつ適切な対応は事業継続の要となっています。 本規程雛型は、システム障害の検知から復旧、再発防止に至るまでの一連のプロセスを体系的に規定しており、企業規模や業態に応じてカスタマイズが可能な汎用性の高い内容となっています。 特に注目すべき特徴として、障害レベルの明確な定義と対応基準の設定、責任体制の明確化、具体的な対応手順の明示が挙げられます。 また、影響度判定の基準や報告体制、文書管理に至るまで、実務上必要となる要素を漏れなく網羅しています。 本規程雛型は、Microsoft Word形式で提供され、編集や修正が容易に行えます。適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(用語の定義) 第4条(責任と権限) 第5条(障害対応チーム) 第6条(障害レベルの分類) 第7条(影響度の判定基準) 第8条(障害の検知及び初動対応) 第9条(対応体制の拡大) 第10条(復旧作業) 第11条(利用者への対応) 第12条(報告書) 第13条(再発防止策) 第14条(教育訓練) 第15条(文書の管理) 第16条(見直し) 第17条(細則)
- 件
サンプリング検査規程
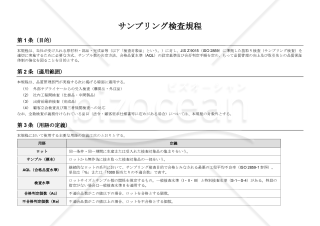
サンプリング検査規程
「うちの工場、品質チェックのルールって文書化できてるの?」——そんな問いに答えるのが難しいまま、毎回担当者の経験や勘に頼って検査を回している、という現場は少なくないと思います。 この書式は、そういった「なんとなく検査している」状態を卒業するための、社内向け品質検査ルールをまとめた規程のひな型です。 中身はシンプルで、「何個の製品が届いたら何個抜き取って調べるか」「どのくらい不良品が出たら受け入れを断るか」というルールを、JIS規格(日本産業規格)に沿った形で文書化したものです。 専門用語でいう「サンプリング検査」「AQL(合格品質水準)」の考え方を取り入れていますが、表を見ながら判断できるような構成になっているので、検査の専門家でなくても運用できます。 この規程を使うのは、主に製造業・加工業・食品業・部品調達を行う企業の品質管理担当者です。 仕入先から届いた材料や部品を受け入れるとき、製造の途中段階で品質を確認するとき、完成品を出荷する前の最終チェックなど、さまざまな場面でそのまま使えます。 ISO認証の取得・維持を目指している会社や、取引先から品質管理体制の整備を求められている会社にも活用していただけます。 ファイル形式はWord(.docx)なので、会社名・担当部署名・施行日などを自分で書き換えるだけで、すぐに自社用の規程として完成します。 ゼロから書く必要はなく、表やAQL対応表もそのまま流用できます。弁護士や社労士に依頼するコストをかけずに、整った品質管理ルールを手に入れられるのが最大のメリットです。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(用語の定義) 第4条(検査方式の種類) 第5条(サンプル数の決定手順) 第6条(AQL対応表(JIS Z 9015-1 準拠):1回抜取り・なみ検査) 第7条(AQL設定基準) 第8条(検査実施手順) 第9条(合否判定基準) 第10条(検査の切替基準) 第11条(記録の管理) 第12条(品質データの分析及び規程の改定) 第13条(管轄・解釈) (※ 一部Claudeで生成の上、編集しています。)
- 件
大カテゴリー
総務・庶務書式カテゴリーから探す
交通事故報告書 点検表 事故報告書・事故申告書 社内規程・規則 危機管理 自家用車・マイカー使用申請書 文書管理 業務関連 クレーム・トラブル対応 紛失届 損害賠償請求書 慶弔見舞金 休業案内
カテゴリーから探す
経営企画 経営・監査書式 人事・労務書式 売上管理 経理業務 契約書 請求・注文 営業・販売書式 Googleドライブ書式 中国語・中文ビジネス文書・書式 コロナウイルス感染症対策 トリセツ マーケティング 社外文書 業務管理 社内文書・社内書類 リモートワーク 製造・生産管理 企画書 英文ビジネス書類・書式(Letter) 業種別の書式 その他(ビジネス向け) 総務・庶務書式 法務書式 経理・会計・財務書式 マーケティング・販促・プロモーション書式
ファイル形式から探す
PDF Word Excel PowerPoint WMF テキスト 画像 Google ドキュメント Google スプレッドシート Google スライド
書式の書き方コラム
新着特集
建設工事に関わる安全書類をどの様に用意して対応するか?関連書式テンプレートから書き方の注意点などの役立つコラムをbizoceanがお届けします。
bizoceanがお勧めするセミナーや、実務に役立つ情報の動画をご紹介します。
近年の相続法改正により、大きな変更があった日本の相続制度について、専門家が解説します。
毎年、どこかが変更される確定申告について、毎年の変更点や注意点からおさえておきたい基本のやり方まで専門家が解説します。
2020年4月に施行された改正民法(債権法)に対応した、専門家作成の書式やその書き方をご紹介します
DX、SDG's、健康経営など、中小企業が乗り越えるべき経営課題解決に導くヒントをご紹介します
1998年の施行以降、大きな改正を繰り返す電子帳簿保存法について、専門家が詳しく説明・解説致します
成功企業の事例や専門家のわかりやすい解説でDXが簡単にわかります!
中小企業やベンチャー企業が知っておくべき・知っておきたい法律や制度について、専門家が解説します。
事業計画の作成について、事例をもとにしたビジネスモデルの考え方や、事業計画書の書き方等を専門家が詳しく解説します。 はじめて事業計画書を書くので不安という方も、ビジネスモデルを考えたいという方も是非ご利用ください。
会社の屋台骨を支える総務人事が、これからの時代どう立ち向かえばよいのか。解決のヒントとなる解説コラムや関連書式をご用意しました。
未だ過渡期にあるテレワーク・リモートワークについて就業規則の見直しから制度の設計まで実務にそくした考え方等を専門家が解説します。
国・政府関係機関・地方自治体が公表している新型コロナウイルス関連の助成・支援について各機関ごとにまとめ、特に注目すべき補助金・助成金・融資等の支援情報について専門家が解説しています。
ビジネス文書の書き方から、サラリーマンが知っておきたい税制まで、あなたのビジネススキルを向上させる知識・技術をご紹介します
経理財務処理は中小企業の大きな悩みの一つ。金融機関や税理士との付き合い方から法人化するべきかといった点から基本の経理処理方法まで、解説します。
おさえておきたい年末調整の基本から、最新年度の変更点まで、税理士など専門家が丁寧に解説します。