重要なお知らせ
(規程雛形)携帯電話管理規程
/1

- ダウンロード数
- 1,817
- レビュー
-
 - 件
- ありがとう
- 19780
携帯電話管理規程の雛形・サンプルです。社内規程を作成するときに参考にしてください。

レビューを投稿


有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です

有料で
ご利用いただける書式です
無料でご利用いただける書式です
ダウンロードには会員登録が必要です
プラン変更の確認
おすすめ書式テンプレート
【働き方改革関連法対応版】ITセキュリティ管理規程
【働き方改革関連法対応版】ITセキュリティ管理規程
ITセキュリティに関する全社的な仕組みを全般的に定めた社内規程「【働き方改革関連法対応版】ITセキュリティ管理規程」の雛型です。 適宜ご編集の上でご利用いただければと存じます。2019年4月1日施行の働き方改革関連法対応版です。 〔条文タイトル〕 第1条(目的) 第2条(範囲) 第3条(定義) 第4条(IT管理責任者) 第5条(システム管理者) 第6条(遵守事項) 第7条(機器の選定) 第8条(モニタリング)
- 件
パソコン利用規程
パソコン利用規程
「パソコン利用規程」は、組織や企業内でパソコンやコンピュータシステムを使用する際のルールやガイドラインのことを指します。これは、パソコンのセキュリティやプライバシーの確保、適切な利用方法の促進、リソースの効率的な使用、法的要件の遵守などを目的としています。 本規程は、組織や企業の情報セキュリティポリシーと一致するように策定される場合があります。これには、従業員や利用者が遵守すべきルールや行動規範、アクセス権限や使用許可の管理、セキュリティ対策の実施、データのバックアップと保護、ソフトウェアのライセンスと利用条件などが含まれることがあります。
- 件
生成 AI の業務利用に関する規程

生成 AI の業務利用に関する規程
「生成AIの業務利用に関する規程」は、会社において、従業員が生成AIを業務に利用する際のルールや規定を定めた規程の雛型です。 この規程は、生成AIを効果的かつ適切に活用するため、また機密情報の漏洩防止をするために必要な規程です。 以下に本雛型のポイントを記します。適宜ご編集の上でご利用いただければと存じます。 【ポイント説明】 〔第1条〕 サービスの内容利用規約の内容等によっては業務に利用することができない生成AIもあるため、生成AIの種類を特定したうえで業務利用を認める内容としています。 〔第2条〕 部署や業務内容によっては、情報漏洩の点、不正確な生成物となるリスクがある点等から生成AIの利用が不適切な場合もあると考えます。したがって、部署を限定しています。 〔第3条〕 企業秘密、個人情報(ただし、利用目的の範囲、生成AI事業者等におけるデータの取扱いおよびアクセス制御等について検討したうえで、個人データの入力を認めることもあり得る)、および秘密保持義務を負っている情報等を含むプロンプトは入力させるべきではありません。 〔第4条〕 個人情報保護委員会の注意喚起を踏まえ、プロンプト等を学習に利用されない設定とすることを従業員に義務付けています。 〔第5条〕 生成AIの生成物の著作権侵害リスクや正確性の問題等については前述の通りです。実際に、著作権侵害か否かを網羅的に確認することは容易ではないですが、少なくともプロンプトにおいて既存の著作物に関する情報を入力している場合には、類似性を慎重に検討すべきです。また、その他の知的財産権の侵害にならないかも確認すべきです。 〔第6条〕 従業員が生成AIを利用する中で情報漏洩等が発覚した場合の報告義務を定めています。また、調査が必要となる可能性もあるため、続く第7条で調査への協力義務も定めています。 〔第8条〕 生成AIの業務利用に関しては、生成AIの進化や利用規約の変更等にも影響を受けるため、不都合が生じた場合に備えて、業務利用の禁止や停止を命じる権限を定めています。
- 件
データバックアップ規程
データバックアップ規程
近年、企業におけるデータ管理の重要性が高まる中、適切なバックアップ体制の構築は事業継続の観点から必要不可欠となっています。 本「データバックアップ規程」は、企業のデータバックアップに関する基本的な枠組みを定めた雛型です。 中小企業から大企業まで、業種を問わず導入可能な汎用的な内容となっており、情報システム部門を持つ組織であれば、すぐに活用することができます。 バックアップの対象、頻度、方法、保存期間など、実務上必要となる基本的な事項を簡潔かつ明確に規定しています。 本雛型の特徴は、データバックアップに関する基本的な要件を必要十分な形で網羅している点にあります。 システム管理者の責任範囲、定期点検の実施、障害発生時の対応手順など、運用面での重要事項も明確に定められており、実務での即時活用が可能です。 また、規程の文言は平易かつ明確で、一般的な企業環境での利用を想定して作られています。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(バックアップの対象) 第5条(バックアップの頻度) 第6条(バックアップの方法) 第7条(保存期間) 第8条(責任と権限) 第9条(定期点検) 第10条(教育・訓練) 第11条(障害発生時の対応) 第12条(データ復旧) 第13条(規程の改廃) 第14条(規程の解釈)
- 件
AI・RPA利用規程
AI・RPA利用規程
本規程は、企業においてAI(人工知能)やRPA(ロボティック・プロセス・オートメーション)を導入・活用する際の包括的な管理基準を定めた規程です。 AI・RPAの導入による業務効率化や品質向上を推進しながら、適切なリスク管理を実現するために必要な事項を網羅的に規定しています。 本規程は、AI・RPAを新規に導入する企業はもちろん、既に活用している企業においても、管理体制の整備や運用ルールの明確化のために活用いただけます。 特に、金融機関、製造業、サービス業など、業務プロセスの自動化やデジタル化を進める企業に最適です。 規程の特徴として、管理体制の構築から具体的な運用手順、セキュリティ要件、教育・訓練、インシデント対応まで、実務に即した詳細な規定を備えています。 また、AI・RPA推進委員会の設置や導入申請のプロセス、監査体制など、ガバナンスの観点からも充実した内容となっています。 本規程は、業種や企業規模に応じてカスタマイズが可能な柔軟な構成となっており、貴社の実情に合わせて必要な修正を加えることで、すぐにご利用いただけます。 適宜ご編集の上でご利用いただければと存じます。 〔条文タイトル〕 第1条(目的) 第2条(適用範囲) 第3条(定義) 第4条(管理体制) 第5条(AI・RPA推進委員会の役割) 第6条(利用対象業務) 第7条(利用制限業務) 第8条(導入申請) 第9条(導入審査) 第10条(開発・構築) 第11条(セキュリティ要件) 第12条(教育・訓練) 第13条(運用管理) 第14条(モニタリング) 第15条(定期評価) 第16条(インシデント対応) 第17条(是正措置) 第18条(監査) 第19条(規程の改廃) 第20条(その他)
- 件
パスワード管理ノート(A4印刷・使い方の説明書付き)
パスワード管理ノート(A4印刷・使い方の説明書付き)
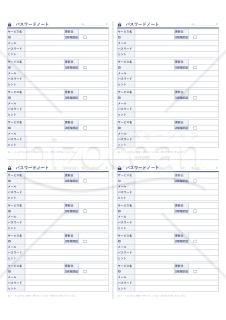
パスワードをメモしておける無料テンプレートです。 シンプルなデザインの3パターンをセットにしていますので、お好みのシートをA4サイズで印刷でき、必要に応じて切り取ってノート型にしてご利用いただくことも可能です。 サービス名、ID、メールアドレス、パスワード、パスワードを記載しない場合は、そのヒントをメモする枠、更新日などをメモできます。 セット内容は以下の3つのパターンです。使い方の説明書も収録しています。 ①ブロック型(A4縦の4面) ②カード型(A4縦の8面) ③ゆったり表(A4横の2面) 個人情報や不正アクセス対策に「パスワードの使いまわしはNG」と注意が呼びかけられていますが、すべてを記憶しておくことも難しいですよね。 ダウンロードも無料なのでぜひお役立てください。
- 件
大カテゴリー
業務管理・ITカテゴリーから探す
工程・プロジェクト管理 業種別テンプレート IT・Web・業務ツール Google Workspaceテンプレート 生産・仕入・原価管理
カテゴリーから探す
人事・労務 企画・マーケティング 経営・事業運営 営業・販売 AIプロンプト 業務管理・IT キャリア・生活文書 社外文書・ビジネス文例 総務・社内業務 画像・イラスト・図形素材 法務・契約 経理・会計・税務 はがき・カード
ファイル形式から探す
PDF Word Excel PowerPoint WMF テキスト 画像 Google ドキュメント Google スプレッドシート Google スライド
書式の書き方コラム


新着特集
建設工事に関わる安全書類をどの様に用意して対応するか?関連書式テンプレートから書き方の注意点などの役立つコラムをbizoceanがお届けします。
bizoceanがお勧めするセミナーや、実務に役立つ情報の動画をご紹介します。
近年の相続法改正により、大きな変更があった日本の相続制度について、専門家が解説します。
毎年、どこかが変更される確定申告について、毎年の変更点や注意点からおさえておきたい基本のやり方まで専門家が解説します。
2020年4月に施行された改正民法(債権法)に対応した、専門家作成の書式やその書き方をご紹介します
DX、SDG's、健康経営など、中小企業が乗り越えるべき経営課題解決に導くヒントをご紹介します
1998年の施行以降、大きな改正を繰り返す電子帳簿保存法について、専門家が詳しく説明・解説致します
成功企業の事例や専門家のわかりやすい解説でDXが簡単にわかります!
中小企業やベンチャー企業が知っておくべき・知っておきたい法律や制度について、専門家が解説します。
事業計画の作成について、事例をもとにしたビジネスモデルの考え方や、事業計画書の書き方等を専門家が詳しく解説します。 はじめて事業計画書を書くので不安という方も、ビジネスモデルを考えたいという方も是非ご利用ください。
会社の屋台骨を支える総務人事が、これからの時代どう立ち向かえばよいのか。解決のヒントとなる解説コラムや関連書式をご用意しました。
未だ過渡期にあるテレワーク・リモートワークについて就業規則の見直しから制度の設計まで実務にそくした考え方等を専門家が解説します。
国・政府関係機関・地方自治体が公表している新型コロナウイルス関連の助成・支援について各機関ごとにまとめ、特に注目すべき補助金・助成金・融資等の支援情報について専門家が解説しています。
ビジネス文書の書き方から、サラリーマンが知っておきたい税制まで、あなたのビジネススキルを向上させる知識・技術をご紹介します
経理財務処理は中小企業の大きな悩みの一つ。金融機関や税理士との付き合い方から法人化するべきかといった点から基本の経理処理方法まで、解説します。
おさえておきたい年末調整の基本から、最新年度の変更点まで、税理士など専門家が丁寧に解説します。